Operação · conformidade · inteligência artificial
Opere enquanto cumpre
A consultoria entrega documentos; a Agência fiscaliza operações. Gerencie seus ativos, projetos, pessoas, fornecedores, riscos, incidentes, planos, atividades e agentes de IA dentro da plataforma, e a evidência é emitida sozinha, rastreável até o artigo que a lei exige.
O problema real
Ninguém descumpre de propósito. O problema é não conseguir provar.
Sua organização já faz backup, controla acessos, pede consentimento e avalia fornecedores. O que não tem é o registro datado, atribuível e rastreável dessas operações — que é exatamente o que se pede quando a fiscalização chega.
Hoje
A conformidade vive fora da operação
A organização trabalha em seus sistemas e, por outro lado, alguém transcreve para um gestor documental o que aconteceu, para ter com o que responder. O relatório nasce desatualizado.
Com a BRAINLOF
Múltiplas funções de alto uso integradas: a operação acontece dentro e a evidência é emitida no mesmo ato. Não há transcrição que atrase.
Hoje
Cada norma é um projeto separado
ISO 27001 de um lado, a Lei 21.719 de outro, qualidade e segurança do trabalho em pastas diferentes. Os mesmos controles são levantados três vezes.
Com a BRAINLOF
Um único motor agnóstico cruza os marcos e estabelece sua linha de base. Um controle avaliado responde a todas as normas que o exigem.
Hoje
Não há especialistas suficientes
O Chile tem um déficit estimado de 28.000 profissionais de cibersegurança. Não há gente para fazer esse trabalho à mão, a nenhum preço.
Com a BRAINLOF
A IA traz o marco com seus controles, documentos e atividades, e orienta passo a passo. O que exigia um especialista passa a ser operável pela sua equipe.
Hoje
O titular não tem por onde exercer seus direitos
RAT, consentimento e canal ARCO são obrigação de toda organização que trate dados pessoais, qualquer que seja seu porte. Quase ninguém os tem em operação.
Com a BRAINLOF
Portal ARCO, gestão de consentimento e RAT vivo alimentado pela sua própria operação. Sempre incluídos, nunca atrás de um plano superior.
Hoje
Holdings, redes e associações não conseguem governar seus membros
Uma holding não vê o estado de suas filiais; uma associação recomenda mas não pode entregar ferramenta; uma rede de saúde repete o mesmo trabalho em cada unidade.
Com a BRAINLOF
Multiorganização de verdade: cada filial com sua marca, seus dados e sua chave de criptografia; a matriz consolida sem ver o que não lhe cabe.
Hoje
Sua norma setorial não está em nenhum software
Acreditação da Superintendencia de Salud, norma da CMF, DS 132, acreditação CNA: nenhuma suíte internacional as modela, e traduzi-las à mão leva meses.
Com a BRAINLOF
Marcos setoriais chilenos pré-configurados, mantidos e atualizados quando a norma muda. Sem projeto novo.
Assim é por dentro
Plataforma operacional, não apenas documental
Veja algumas telas da plataforma operando sobre uma instituição de demonstração. Os dados são fictícios; a estrutura e o comportamento são os reais.
A leitura que importa não é onde está o risco, e sim o quanto ele se moveu. Se as duas matrizes parecem iguais, os controles não estão servindo. Cada célula abre os riscos que a compõem, com seu dono e seu processo.
Risco inerente · 23
Impacto 1 → 5 · probabilidade na vertical
Risco residual · os mesmos 23
Depois do tratamento aplicado
O relógio corre a partir do registro, não da reunião. Cada incidente leva severidade, fase, líder responsável e o prazo de notificação que a norma exige — com o vencimento à vista.
| Código | Incidente | Severidade | Fase | Líder | Próximo prazo |
|---|---|---|---|---|---|
| INC-2026-001 | Ransomware em servidor de arquivos | S1 Crítico | Fase 3 | Encarregado de cibersegurança | Vence em 1 h 40 |
| INC-2026-002 | Phishing dirigido a contas internas | S2 Alto | Fase 2 | Encarregado de cibersegurança | Vence em 6 h |
| INC-2026-003 | Exposição de planilha em pasta compartilhada | S1 Crítico | Fase 4 | Encarregado de proteção de dados | Notificado |
| INC-2026-006 | Perda de equipamento com dados pessoais | S2 Alto | Fase 2 | Encarregado de proteção de dados | Em avaliação |
| INC-2026-008 | Malware em equipamento de laboratório | S4 Baixo | Fase 1 | Suporte de TI | Sem prazo |
Regras fixas e auditáveis sobre os dados que sua organização já tem carregados. Não é um modelo opinando: é uma regra determinística que revisa sua própria informação e aponta os registros concretos que originam cada achado. Depois a IA propõe; você decide.
Processos marcados como críticos no mapa de dados para os quais ninguém declarou ainda o que pode dar errado.
Guardam dados pessoais sensíveis ou informação confidencial e não declaram criptografia em repouso.
Cada controle exige documentos, e cada documento tem periodicidade e responsável. O sistema gera o calendário de evidências e mostra qual norma cobre cada peça. Um gestor documental guarda arquivos; este os exige.
| Documento | Controles | Classe | Situação | Periodicidade | Cobertura |
|---|---|---|---|---|---|
| Ata de constituição do comitê de segurança | GOV-03 | Minuta ou ata | Pendente | Única | ISO 27001 · 2 |
| Catálogo de dados pessoais | GOV-02 · PRV-01 | Relatório | Em desenvolvimento | Anual | Lei 21.719 · 4 |
| Ata de revisão da metodologia de riscos | RISK-01 | Minuta ou ata | Pendente | Anual | ISO 27005 |
| Matriz de perfis e privilégios nos sistemas | IAM-02 · IAM-04 | Matriz | Em desenvolvimento | Mensal | ISO 27001 · 3 |
| Atas das sessões do comitê de segurança | GOV-03 | Minuta ou ata | Pendente | Trimestral | Lei 21.663 · 5 |
44 documentos exigidos pelo marco ativo · o calendário de vencimentos se gera sozinho
O CRM também deixa evidência. Cada oportunidade, contato e campanha entra com base legal e consentimento rastreável, de modo que a área comercial deixa de ser o ponto cego do RAT.
Funil de oportunidades abertas
Pipeline ponderado por etapa
A obrigação normativa aparece na agenda de quem tem de cumpri-la. Comitês, vencimentos de evidência, prazos de notificação e revisões do RAT não vivem em um relatório: chegam ao calendário da pessoa responsável, com sua origem à vista.
Cada atividade conserva o módulo e o controle que a originou. Se for reprogramada, o vencimento normativo não se move com ela.
O assistente da plataforma só vê documentação, nunca seus dados. Explica o que cada aplicação faz, em que ordem convém configurá-la e o que se registra em cada campo, limitado ao que o perfil de quem pergunta tem disponível. Não consulta sua informação nem executa ações por você.
Administração
Telas de demonstração com dados fictícios. A configuração real depende do marco e da estrutura de cada instituição.
A diferença de categoria
Quase tudo o que se vende como conformidade no Chile é um gestor documental com fluxo de trabalho
Suba o documento, aprove, arquive e que alguém se lembre dele daqui a um ano. Serve para organizar papéis, mas a evidência continua sendo o papel — e a fiscalização não pergunta pelo papel, pergunta pela operação que o sustenta.
A abordagem habitual
Gestor documental e fluxo de trabalho
Repositório de políticas e procedimentos, com aprovações e lembretes. A organização segue operando fora, em seus próprios sistemas, e alguém tem de transcrever à mão o que aconteceu lá para deixar registrado aqui.
- O documento é o fim, não a consequência
- A evidência é transcrita, e por isso atrasa
- Nada obriga que o escrito coincida com o que se faz
Nossa abordagem
Múltiplas funções de alto uso, integradas entre si
A operação diária acontece dentro da plataforma: ativos, projetos, pessoas, fornecedores, assinaturas, campanhas e atendimento. O documento é emitido como resultado dessa operação, não ao contrário.
- Um único dado alimenta administração, risco e conformidade
- A evidência nasce datada e atribuída, sem transcrição
- O escrito e o feito não podem divergir: são o mesmo registro
A diferença está no cruzamento
Para todas as frentes de trabalho, um único motor que as cruza
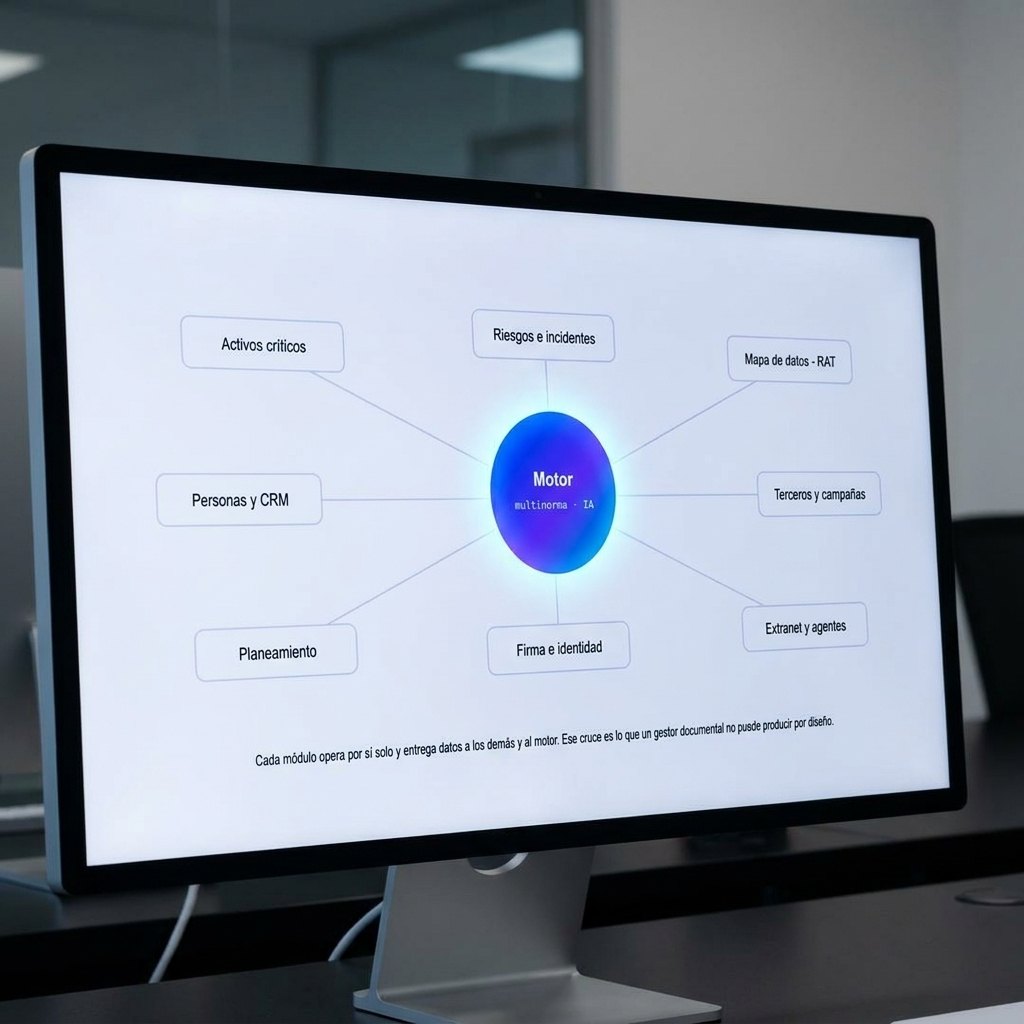
Cada módulo opera por si só e entrega seus dados aos demais e ao motor multinorma com IA. Desse cruzamento nasce a evidência — datada, atribuída e rastreável até o artigo que a lei exige —, e é o que um gestor documental não pode produzir por design.
- Você captura um dado uma vez e ele serve a ativos, risco, pessoas e conformidade ao mesmo tempo.
- Um único motor para todos os marcos: ISO 27001, NIST CSF e as leis 21.719 e 21.663.
- A IA raciocina sobre esse cruzamento com isolamento estrito por organização.
As funções que se integram
Cada função opera por si só e entrega dados às demais e ao motor de conformidade. Esse cruzamento é o que um gestor documental não pode produzir por design, por mais fluxos de aprovação que acrescente.
Por onde você entra
Duas formas de trabalhar com a plataforma
Minha organização precisa cumprir
Clínicas e redes de saúde, bancos e fintechs, municípios e serviços do Estado, operações de mineração, universidades e todo Operador de Importância Vital designado pela ANCI.
- O marco do seu setor já carregado, não um modelo genérico
- Evidência pronta para fiscalização desde o primeiro mês
- Você começa pelo que precisa e soma capacidades quando for a hora
Levo conformidade a uma rede
Consultorias que implementam, holdings que governam filiais, associações e entidades que precisam elevar o padrão de todos os seus associados de uma vez.
- Multiorganização com marca própria por filial ou associado
- Sua metodologia dentro da plataforma, não a nossa por cima
- Receita recorrente em vez de projetos que terminam
A ideia central
Quando você opera, já está cumprindo
Não é uma promessa de marketing: é uma consequência de onde o dado vive. Como o ativo, o projeto, a pessoa e o fornecedor estão dentro da plataforma, o controle que a norma exige é satisfeito pelo registro que a operação já gerou.
Proteção de dados nativa
Um único padrão de resguardo para todas as suas relações
A Lei 21.719 não distingue entre um cliente e um candidato a emprego: os dois são titulares. Cada pessoa que você registra entra com base legal, consentimento e isolamento por organização, e alimenta o mesmo Registro de Atividades de Tratamento.
Vínculo comercial
Contatos e clientes
Ficha com histórico completo, finalidade declarada e consentimento para cada canal de contato autorizado.
Vínculo contratual
Fornecedores e terceiros
Avaliados e monitorados, com contrato de operador de tratamento e evidências que vencem.
Vínculo trabalhista
Empregados e colaboradores
Dados sensíveis do vínculo trabalhista resguardados, com acesso limitado por papel e rastreabilidade de cada consulta.
Vínculo de serviço
Pacientes, estudantes e associados
Entram pela extranet com verificação de identidade, exercem seus direitos e veem o que se faz com seus dados.
Inteligência artificial
A IA executa. O controle é seu.
Dentro da plataforma, a IA redige, avalia controle a controle, lê documentos e atende por voz — e a sua gente decide até onde ela vai sozinha, o que exige assinatura e o que é revertido. Como a Lei 21.719 regula as decisões automatizadas, entregamos as ferramentas para governar toda a IA que sua organização usa.
Ver a camada de IA completaAssistente BRAINLOF
Gere a avaliação preliminar da Lei 21.719 para a área de admissão.
Controle do cliente
Damos a plataforma. O controle fica com você.
Uma plataforma de conformidade lida com o que uma organização tem de mais sensível: seus dados, sua evidência e as decisões que toma sobre pessoas. Nada disso pode ficar do lado do fornecedor.
Seus dados
Sua própria chave de criptografia
Cada organização guarda seus documentos com sua chave, em armazenamento privado. Nem o provedor de armazenamento nem nós acessamos o conteúdo.
Sua evidência
Exportável quando quiser
O histórico de conformidade é seu e sai em formato de auditoria. Sua permanência deve ser uma decisão, não um custo de saída.
Sua IA
Você define os limiares
O que um agente resolve sozinho, o que precisa da assinatura de uma pessoa e o que é revertido. A autonomia é definida pela sua equipe, sistema a sistema.
Sua gente
Você define quem vê o quê
Perfil, privilégio e recurso: cada pessoa acessa unicamente o que seu papel e seu nível na estrutura habilitam, e cada acesso fica registrado.
Seu escopo
Você soma e tira o que usar
Módulos, marcos e filiais se ajustam quando sua realidade muda. Sem usuários contados e sem pagar pelo que não usa.
Sua marca
Os portais são seus
Cada filial atende seus pacientes, fornecedores ou associados com seu logo e suas cores. O titular vê a sua instituição, não a nós.
O que nos torna diferentes
Quatro vantagens para um serviço melhor.
Uma combinação difícil de replicar, pois nos integramos onde a cobertura é complexa e nos adaptamos às necessidades operacionais da sua organização se for preciso. Com consultores de vasta experiência no mercado de cibersegurança e tecnologia, criamos soluções únicas não só para documentar, mas para operar cumprindo, mantendo a casa em ordem enquanto nossos usuários prestam serviço de forma contínua.
Vantagem 01
Camada de operação com conformidade por baixo
As suítes GRC gerenciam controles e observam sistemas externos. A BRAINLOF também gerencia ativos, projetos, pessoas, assinaturas, campanhas e identidade: a evidência se origina dentro, não é importada.
Vantagem 02
Profundidade setorial chilena
Superintendencia de Salud, Lei 20.584, DS 132 e SERNAGEOMIN, norma da CMF, Lei 21.521 Fintech, acreditação CNA e DS 44. É a barreira que um entrante internacional não amortiza em um mercado deste tamanho.
Vantagem 03
Multiorganização com marca por filial
Uma matriz governa filiais com isolamento estrito e cada uma abre portais próprios para fornecedores, associados ou pacientes. É o que habilita tecnicamente o modelo de rede e de canal.
Vantagem 04
Extranet com agentes que atendem seus clientes
Clientes, estudantes, assinantes, associados ou fornecedores resolvem seus trâmites 7×24, apoiados por IA que verifica identidade, executa e encerra — e cada interação fica com base legal, consentimento, registro documentado e conformidade estrita.
Caso de referência
Fundación Cristo Vive: atenção primária em Recoleta, com SGSI em operação
Construção de um Sistema de Gestão de Segurança da Informação completo sob marco híbrido CIS, NIST e ISO 27001 para o CESFAM Cristo Vive, cobrindo norma de saúde, telemedicina e prontuário eletrônico, incluídas as leis 19.628, 21.719, 21.663, 20.584 e 21.459.
O CESFAM opera desde 1993 mediante convênio com o Servicio de Salud Metropolitano Norte e faz parte da rede pública de saúde. Um prestador assim trata dados sensíveis de uma população inteira, com horário estendido e atendimento de urgência: não há janela para parar a operação enquanto a conformidade é implementada. Os agentes de serviço, por sua vez, atendem 24×7 sem depender do horário do consultório.
População atendida
25.000
pessoas de Recoleta e arredores sob o modelo de saúde da família
Atendimentos por ano
+20.000
pessoas atendidas a cada ano na área de saúde da Fundação
Em operação desde
1993
em convênio com o Servicio de Salud Metropolitano Norte
Marcos implementados
3 + 2
CIS, NIST e ISO 27001, cruzados com as leis 21.719 e 21.663
Números de cobertura publicados pela Fundación Cristo Vive. Correspondem à operação do prestador, não a usuários da BRAINLOF.
Consultores certificados
A plataforma não chega sozinha. Chega com quem sabe implementá-la.
Sua implementação é feita por um consultor com certificação acreditada na matéria que lhe corresponde: segurança da informação, proteção de dados, qualidade, segurança do trabalho ou norma setorial. É o que transforma uma licença em um sistema de gestão funcionando — e o que nenhuma suíte internacional tem no Chile.
Credenciais verificáveis
Você sabe quem entra na sua organização
O consultor designado comprova sua certificação na matéria e é certificado na plataforma. Você pode pedir as duas antes de assinar.
Cobertura por especialidade
O especialista que sua norma exige
Não é o mesmo perfil que implanta um SGSI e o que prepara uma acreditação de saúde ou um DS 132 de mineração. A designação é por matéria, não por disponibilidade.
Independência
Nós implantamos; quem certifica é um terceiro
A rede presta consultoria e implantação, não auditoria de certificação. Essa separação é o que faz a evidência que você deixa valer perante o organismo certificador e perante a Agência.
Por que isso importa mais do que uma integração
O Chile tem um déficit estimado de 28.000 especialistas em cibersegurança. O gargalo não é o software: é conseguir quem o coloque para funcionar. Contratar esse perfil hoje leva meses e compete com toda a indústria; aqui vem incluído no projeto.
Estrutura
Uma organização, todos os seus níveis
Modele sua instituição, suas filiais ou sucursais, seus departamentos, unidades e equipes. Cada nível acessa apenas o que é seu, e as avaliações percorrem a estrutura inteira ou se consolidam para cima.
- Controle de acesso por papel e organização, com segregação de funções por design
- Marca personalizada por filial: logo e paleta próprios em cada portal
- Avaliações por filial, por departamento ou consolidadas do grupo
- Documentos com criptografia de envelope e chave própria por organização
Setores
Projetada para as indústrias mais reguladas do Chile
Perguntas frequentes
O que mais nos perguntam sobre conformidade no Chile
Quando a Lei 21.719 entra em vigor e o que arrisco se não cumprir?
Foi publicada em dezembro de 2024 e é plenamente exigível desde 1º de dezembro de 2026, após vinte e quatro meses de adequação. As sanções chegam a 20.000 UTM por infrações gravíssimas e a 4% da receita anual em caso de reincidência. A Agência pode ainda ordenar a suspensão do tratamento e publicar um registro nacional de sanções.
O que é o Registro de Atividades de Tratamento e por que preciso dele?
É o inventário de como sua organização trata dados pessoais: finalidade, base legal, categorias de dados, prazos de conservação e destinatários. A lei exige mantê-lo atualizado. Na BRAINLOF ele é gerado e mantido vivo a partir do seu mapa de dados e da operação diária, sem refazê-lo a cada vez.
O que a Lei 21.663 exige e a quem obriga?
Obriga especialmente serviços essenciais e Operadores de Importância Vital a implementar um SGSI, designar um encarregado de cibersegurança, gerenciar riscos e reportar incidentes à ANCI em um prazo máximo de três horas. Já está em vigor e não tem período de carência.
Sou uma empresa pequena, tenho tempo?
Menos do que parece. Durante os primeiros doze meses de vigência, as empresas de menor porte recebem advertência por escrito em vez de multa pelas primeiras infrações. Isso termina em dezembro de 2027, e a advertência não dispensa a correção nem protege contra uma reclamação do titular.
Em que se diferencia de uma consultoria tradicional?
Uma consultoria entrega documentos; a fiscalização revisa operações. A BRAINLOF deixa evidência operacional rastreável por artigo de lei e monitoramento contínuo, em vez de um relatório que perde validade. E deixa capacidade instalada na sua equipe em vez de levar o conhecimento embora ao terminar o projeto.
Serve para qualquer norma ou só para as leis chilenas?
O motor é agnóstico: ISO 27001, 27005, 9001 e 14001, NIST CSF, CIS, Normas Chilenas e marcos próprios, além das leis chilenas 21.719, 21.663 e 20.584. Os marcos se cruzam entre si para que um controle avaliado responda a todas as normas que o exigem.
Como sei se minha organização é Operador de Importância Vital?
A ANCI designa os OIV por resolução e publica a lista. O primeiro processo foi encerrado em 24 de julho de 2026. Se sua instituição foi designada, você é notificado e passa a ter obrigações reforçadas exigíveis de imediato: SGSI, encarregado de cibersegurança, gestão de riscos e reporte de incidentes em três horas, com multas de até 40.000 UTM.
Não sou OIV, mas meu cliente é. Isso me afeta?
Sim, e é o caminho pelo qual mais organizações descobrem que têm obrigações. A Lei 21.663 empurra os OIV a exigir padrões de sua cadeia de fornecedores, então você vai receber questionários de segurança e cláusulas contratuais que antes não existiam. Respondê-los com evidência e não com promessas é hoje um requisito para continuar vendendo a eles.
A IA é treinada com os dados da minha organização?
Não. A camada de inteligência artificial está desacoplada da lógica de negócio e opera com isolamento estrito por organização: nem o usuário nem o modelo acessam dados fora do tenant e do papel da sessão. Seus dados não alimentam modelos nem são usados para melhorar o serviço de outros clientes.
Como vocês evitam que a IA invente riscos ou controles?
Separando quem encontra de quem redige. A detecção funciona com regras fixas e auditáveis sobre os dados que sua organização já tem carregados, e cada achado aponta os registros concretos que o originam. Só então a IA propõe o risco redigido, e uma pessoa o aceita, edita ou descarta.
Já tenho ISO 27001 certificada. Para que isso me serve?
A certificação atesta um momento; a fiscalização pergunta pela operação contínua. A plataforma mantém o SGSI vivo entre auditorias, cruza seu marco atual com as leis 21.719 e 21.663 sem levantar os mesmos controles de novo, e deixa o dossiê pronto para a auditoria de manutenção sem reconstruí-lo.
Posso carregar meu próprio marco ou minhas normas internas?
Sim. O motor é agnóstico: além dos marcos incluídos, você pode definir marcos próprios com seus controles, seus documentos exigidos e sua periodicidade, e cruzá-los com as normas externas para que um controle avaliado responda a todas de uma vez.
Como vocês protegem os dados da minha organização?
Documentos com criptografia de envelope e chave própria por organização em armazenamento privado, isolamento estrito entre organizações, controle de acesso por papel, sessões de curta duração, registro de acessos e defesas contra o OWASP Top 10. A plataforma opera sobre infraestrutura de hosting com certificação SOC 2 tipo II e ISO 27001.
Preciso de conhecimentos técnicos e quanto tempo leva a implantação?
Você não precisa ser especialista: a IA traz o marco com seus controles, documentos e atividades, e orienta passo a passo. O que uma consultoria tradicional leva meses se reduz a semanas. A implantação é feita por um consultor certificado da rede, na matéria que sua norma exige.
O que exatamente fazem os agentes de serviço com IA?
Atendem 24×7 seus clientes, pacientes, estudantes ou fornecedores por chat, voz ou portal; executam o fluxo do serviço com as regras da sua organização; escalam para uma pessoa quando o caso passa do limiar que sua equipe definiu; e deixam a interação registrada com base legal e consentimento. Não tomam decisões clínicas, financeiras nem sancionatórias.
Minha organização usa IA em admissão ou seleção. Isso é regulado?
Sim. A Lei 21.719 regula as decisões automatizadas que afetam pessoas: exigem base legal, informação ao titular e direito de oposição. A BRAINLOF permite inventariar seus sistemas de IA, designar um responsável por cada um, registrar as decisões e definir o que o modelo resolve e o que uma pessoa assina.
Posso levar meus dados se eu trocar de plataforma?
Sim. O histórico de conformidade é seu e é exportado em formato de auditoria quando você pedir. Sua permanência deveria ser uma decisão, não um custo de saída.
Vocês trabalham com consultorias, holdings e associações?
Sim, de duas formas diferentes: certificamos parceiros que implantam a plataforma em seus clientes, e acordamos canal com redes que incorporam muitas organizações de uma vez. São assinados separadamente porque são relações distintas.
Sou obrigado a nomear um encarregado de proteção de dados?
A Lei 21.719 exige designar responsáveis pelo tratamento e, em determinados casos, um encarregado de prevenção com funções específicas. Mesmo que você não fosse obrigado, ter alguém designado com escopo escrito é a primeira coisa que uma fiscalização revisa. Se não tiver quem nomear, a rede de parceiros presta o papel de forma externa.
O que faço se sofrer um vazamento de dados?
A plataforma registra o incidente com sua taxonomia, ativa os prazos correspondentes e monta o dossiê de notificação. O que não se pode improvisar é o anterior: ter o mapa de dados, o inventário de ativos e o canal de comunicação definidos antes do incidente. Esse é o trabalho que a plataforma deixa pronto.
Integra com meus sistemas atuais?
Hoje a operação acontece dentro da plataforma e a evidência se origina ali, não importada de fora. As integrações nativas com provedores de identidade, nuvem e SIEM, junto com o login único e a API pública, estão em desenvolvimento. Dizemos assim porque é a lacuna mais citada frente às suítes internacionais.
Em que o assistente se diferencia dos agentes?
O assistente da plataforma é para a sua equipe: orienta a configuração e explica o que se registra em cada campo, e só vê a documentação disponível para aquele perfil — não acessa seus dados nem executa ações. Os agentes de serviço são para seus clientes: atendem 24×7, resolvem trâmites completos e deixam a evidência de cada interação.
Somos uma rede, uma holding ou uma associação. Como funciona?
Uma organização matriz governa suas filiais ou associados com isolamento estrito: cada uma opera com sua marca, seus dados e sua própria chave de criptografia, enquanto a matriz consolida o estado do grupo. É a mesma arquitetura que sustenta o programa de canal, e já está construída.
Posso testar antes de decidir?
Sim. O diagnóstico de exposição à Lei 21.719 é gratuito, leva quatro minutos e devolve suas lacunas priorizadas com o artigo que as obriga. Se você avançar, esse resultado é o ponto de partida da configuração, e a demonstração é feita com um processo real seu em vez de uma apresentação de produto.
Comece por medir
Pare de reunir evidência. Comece a emiti-la.
Mostramos, com um processo real, como fica registrado quando alguém o executa dentro da plataforma. Sem compromisso.
Plataforma
Um motor agnóstico, todos os seus marcos sobre a mesma base
A mesma máquina que avalia ISO 27001 gerencia a Lei 21.719, a ISO 9001, a segurança do trabalho, as Normas Chilenas ou suas normas internas. As normas e a legislação se cruzam entre si, de modo que um controle avaliado responde a todas as normas e leis que você quiser relacionar e você não parte do zero a cada certificação ou norma setorial.
Motor
Avaliação controle a controle
Com orientação automática, pontuação em tempo real e rastreabilidade até o artigo de lei.
- Marcos incluídos e marcos próprios
- Cruzamento entre leis chilenas e estrangeiras
- Linha de base única por organização
- Calendário de vencimentos e alertas
Evidência
Registro com valor probatório
Cada operação fica datada, atribuída a uma pessoa e vinculada ao controle que satisfaz.
- Auditorias e achados com acompanhamento
- Relatórios, atas e RAT gerados automaticamente
- Documentação exportável para fiscalização
- Histórico acumulado que não se perde
Arquitetura
Multiorganização com níveis
Organização, filiais, departamentos, unidades, equipes e usuários, cada um com seu escopo.
- Isolamento estrito entre organizações
- Marca personalizada por filial
- Avaliação consolidada do grupo
- Extranet com endereço próprio por unidade
Exemplo de estrutura
Segurança
Proteção que resiste a um teste de invasão
Não é uma promessa: são controles implementados. E onde não temos algo, dizemos.
Criptografia de envelope por organização
Cada organização guarda seus arquivos com sua própria chave em armazenamento privado. Nem o provedor de armazenamento acessa o conteúdo.
Isolamento entre organizações
Nenhum dado cruza de uma para outra. Cada consulta é limitada ao tenant da sessão, inclusive as que a IA faz.
Controle de acesso por papel
Perfil → privilégio → recurso, com segregação de funções por design e rastreabilidade de cada acesso.
Sessões e monitoramento
Tokens de curta duração, registro de acessos e incidentes e alertas diante de comportamento anômalo.
Defesa OWASP Top 10
Consultas parametrizadas, política de conteúdo estrita e proteção contra XSS, CSRF e IDOR.
Infraestrutura do provedor
Operamos sobre hosting com certificação SOC 2 e ISO 27001 e herdamos seus controles físicos e operacionais.
Ficha para questionários de terceiros
Seus clientes OIV e de bancos são obrigados a avaliar sua cadeia de fornecedores. Isto é o que eles precisam de nós, publicado para que você não tenha de pedir.
| Modelo de serviço | SaaS multitenant com isolamento estrito por organização |
| Localização de aplicações e dados | Data center do provedor de hosting, com certificação SOC 2 e ISO 27001 |
| Criptografia em repouso | Criptografia de envelope com chave por organização, em armazenamento privado |
| Criptografia em trânsito | TLS em todas as conexões |
| Controle de acesso | RBAC por perfil, privilégio e recurso, com segregação de funções |
| Registro e monitoramento | Rastreabilidade de acessos e incidentes, alertas diante de comportamento anômalo |
| Desenvolvimento seguro | Consultas parametrizadas, política de conteúdo estrita, defesas OWASP Top 10 |
| Backup e recuperação | Política de backup e recuperação documentada, a completar com RPO e RTO comprometidos |
| Suboperadores de tratamento | Lista disponível sob acordo, com contrato de operador vigente |
| Retenção e eliminação | Definida pelo cliente; exportação do histórico em formato de auditoria ao término |
| Notificação de incidentes | Ao cliente e, quando cabível, à ANCI dentro do prazo legal |
Diante do mercado
Onde ganhamos e onde ainda não
Uma tabela com “sim” em todas as linhas próprias não é informação, é publicidade. Estas são as linhas onde perdemos.
| Critério | BRAINLOF | GRC internacional | GRC local | Consultoria | Planilhas |
|---|---|---|---|---|---|
| Modela a letra da lei chilena | Sim | Parcial | Sim | Sim | Não |
| Marcos setoriais (saúde, mineração, CMF, CNA) | Sim | Não | Limitado | Sim | Não |
| Funções operacionais de alto uso integradas | 24 | Poucas | Documental | N/A | Não |
| Camada operacional (ativos, assinatura, Gantt, QR, CRM) | Sim | Não | Não | Não | Não |
| Chega ao titular final (portal, ARCO, extranet) | Sim | Não | Não | Não | Não |
| Identidade biométrica própria | Sim | Não | Não | Não | Não |
| Multiorganização com marca por filial | Sim | Parcial | Não | Não | Não |
| Ferramentas para que as pessoas governem a IA | Sim | Emergente | Certificação | Projeto | Não |
| Integrações nativas (cloud, IdP, SIEM) | Em desenvolvimento | Extensa | Limitada | N/A | Não |
| Login único (SSO) | No roadmap | Sim | Variável | N/A | Não |
| Base instalada e referências | Incipiente | Milhares | Dezenas | Ampla | N/A |
| Rede de parceiros certificados no Chile | Sim | Não | Não | Própria | Não |
| Deixa capacidade instalada | Sim | Sim | Sim | Não | Frágil |
Comparação referencial por categorias de solução, com informação pública na data. Não implica afiliação nem patrocínio; as marcas comerciais pertencem a seus respectivos donos.
Metodologia
Construída sobre os marcos de referência mundiais
ISO 27001 e 27005, NIST CSF, CIS Controls, ISO 9001 e 45001, Normas Chilenas e as leis 21.719, 21.663 e 20.584. A LOF conta com consultores com certificações individuais que respaldam cada implementação.
Como se contrata
Modular, por camadas.
O escopo é definido por marcos, estrutura, módulos e vertical — e a proposta se ajusta ao que você realmente precisa.
Núcleo de conformidade
Motor multinorma, RAT, canal ARCO, consentimento, riscos, incidentes, ativos críticos, documentos criptografados e atualização normativa. É o piso, não um plano superior.
Módulos de operação e avançados
CRM, planejamento, pessoas, campanhas, terceiros, assinatura eletrônica, biometria, extranet e IA completa. São somados e retirados conforme o que você usa.
Vertical setorial
O marco do seu setor carregado, com modelos de evidência e implantação acompanhada.
Consultoria e implantação
Diagnóstico de lacunas, escopo do sistema, análise de riscos, carga de marcos, migração de evidência, implantação e capacitação — entregues pela rede de parceiros certificados em cada matéria, trabalhando dentro da sua própria plataforma e não em um relatório à parte.
Soluções
Cada capacidade resolve algo concreto e alimenta as demais
Não é uma caixa de ferramentas solta. Cada solução opera por si só e, ao fazê-lo, entrega dados às outras e ao motor de conformidade. Abra cada uma para ver o que inclui e que evidência deixa.
Do ativo ao risco, do risco à evidência
Soluções que compartilham o mesmo dado
O equipamento que você registra em ativos é o que aparece no risco, no contrato do fornecedor e na evidência da acreditação. Registrá-lo uma vez é o que faz com que cumprir não seja trabalho extra.
Um único dado, três usos
O equipamento médico que você registra em ativos é o mesmo que aparece no risco, no contrato do fornecedor, no plano de manutenção e na evidência da acreditação. Registrá-lo uma vez é o que faz com que a conformidade não seja trabalho extra.
Inteligência artificial
Três camadas: a IA que ajuda você, a que atende e a que sua organização controla
A maioria das plataformas de conformidade acrescentou um chat por cima. Aqui a IA está desacoplada da lógica de negócio, mas dentro do mesmo isolamento — nem o usuário nem o modelo acessam dados fora do tenant e do papel da sessão — e cada ação fica atribuída à pessoa que a autorizou.
Camada 1
IA que ajuda você a cumprir
Onde uma consultoria cobra semanas, a plataforma entrega em minutos, com o contexto da sua própria organização.
- Redige políticas, procedimentos e atas
- Avalia controle a controle contra o marco escolhido
- Visão sobre documentos: lê, extrai e classifica
- Detecção por regras fixas e auditáveis sobre seus próprios dados
- Converte os achados em riscos propostos que uma pessoa aceita, edita ou descarta
- Prioriza lacunas e monta o plano de remediação com responsáveis
- Assistente conversacional e por voz, sempre sob o papel de quem o usa
- Assistente de plataforma que orienta a configuração sem acessar seus dados
Camada 2
Agentes que atendem
Vários agentes especializados orquestrados sobre seus dados, atendendo 7×24: um recebe, outros resolvem, um supervisiona e outro registra a evidência.
- Agendamento, admissão, trâmites e solicitações
- Canal ARCO assistido com verificação de identidade
- Primeira linha de incidentes com o relógio da ANCI correndo
- Avaliação e acompanhamento de fornecedores
- Atendimento 24×7, sem turnos, sem filas e sem horário comercial
- Escalonamento para uma pessoa com o contexto completo
Camada 3
O controle fica na sua empresa
A Lei 21.719 regula as decisões automatizadas e a ISO 42001 fixa o padrão. Nenhuma das duas pede nada a um modelo: pedem contas a uma pessoa da sua organização. Nosso trabalho é dar a ela o lugar onde exercê-lo.
- Responsável designado para cada sistema de IA, com seu escopo
- Inventário dos sistemas de IA que a organização usa
- Avaliação de impacto e de viés, aprovada por quem corresponde
- Limiares de autonomia: o que o modelo decide e o que uma pessoa assina
- Registro de decisões automatizadas e do direito de oposição do titular
- Marco ISO 42001 sobre o mesmo motor multinorma
Governe a IA
Quando um modelo decide sobre uma pessoa, alguém tem de responder
A governança da IA não é uma função do software: é um conjunto de decisões humanas — quem autoriza cada sistema, até onde ele pode ir sozinho, quem revisa seus resultados e quem responde perante o titular. Nós não tomamos essas decisões por você: damos o lugar onde tomá-las, registrá-las e demonstrá-las, com o mesmo motor multinorma que já gerencia suas outras obrigações.
Por que isso importa agora e não daqui a dois anos
Qualquer organização que tenha incorporado IA em admissão, seleção, scoring ou atendimento está tomando decisões automatizadas sobre pessoas. Sob a Lei 21.719 isso exige base legal, informação ao titular e direito de oposição — e exige que haja alguém capaz de explicar a decisão, não um fornecedor a quem perguntar. É uma obrigação nova para a qual quase ninguém tem ferramenta, e o único caso em que ter a IA dentro e o motor de conformidade dentro é a mesma vantagem.
Orquestração
Quatro papéis, uma única conversa para o usuário
O titular fala uma vez. Por trás, os agentes passam o caso entre si conforme for necessário, sem sair do isolamento da sua organização nem do papel atribuído.
Papel 01
Recepção
Atende a qualquer hora, todos os dias. Entende do que a pessoa precisa, identifica-a e decide qual agente corresponde. Por chat, voz ou portal com a marca da sua instituição.
Papel 02
Especialistas
Executam o fluxo concreto: agendar, admitir, tramitar, responder uma solicitação ARCO ou abrir um incidente.
Papel 03
Supervisão
Verifica a resposta contra as regras que sua organização definiu e escala para uma pessoa quando o caso passa do limiar. Esse limiar é fixado pela sua equipe, não pelo modelo.
Papel 04
Conformidade
Registra base legal, consentimento e rastreabilidade no RAT. Converte o atendimento em evidência sem que ninguém o documente depois.
Até onde vai um agente
Os agentes operam dentro da plataforma sobre o motor de gestão de agentes próprio, e são configurados por vertical com os fluxos de cada instituição. Um agente não toma decisões clínicas, financeiras nem sancionatórias: executa os fluxos que sua equipe definiu, respeita o isolamento e o consentimento, e escala para uma pessoa tudo o que passar do limiar.
Diante de um chatbot
Responder não é o mesmo que resolver, e resolver não é o mesmo que poder provar
| Critério | BRAINLOF Agentes | Chatbot / URA | Agente sobre suíte genérica | Call center externo |
|---|---|---|---|---|
| Resolve o trâmite completo | Sim | Não | Parcial | Sim |
| Atende e resolve 24×7 | Sim | Responde, não resolve | Parcial | Por turnos |
| Deixa evidência com base legal e consentimento | Sim | Não | Não | Não |
| Opera sobre os dados da organização, isolados | Sim | Limitado | Depende | Exporta-os |
| Registra no RAT o que trata | Sim | Não | Não | Não |
| Escala para uma pessoa com contexto completo | Sim | Não | Parcial | Sim |
| Integrações com sistemas de terceiros | Em desenvolvimento | Amplas | Amplas | N/A |
| Base instalada e referências | Incipiente | Alta | Alta | Alta |
As duas últimas linhas são desvantagens reais frente a fornecedores com anos de mercado, e são declaradas na conversa comercial, não depois.
Verticais
Seu setor não precisa de um modelo genérico
Cada vertical chega com seu marco normativo carregado, seus modelos de evidência e sua implantação acompanhada. É a camada que nenhuma suíte internacional amortiza em um mercado do tamanho do chileno.
Vertical Saúde
Três peças que agora são uma só
A extranet do paciente, os agentes de serviço e o marco de cibersegurança e proteção de dados se integram, porque em saúde eles não funcionam separados: o titular que exerce um direito ARCO é o mesmo paciente que marca uma consulta, e o dado que o identifica é de categoria especial.
O prestador opera; o dossiê de acreditação se monta sozinho
Prontuário eletrônico, telemedicina, consentimento do paciente e dados de saúde como categoria especial: cada atendimento deixa o registro que a acreditação e a Lei 21.719 pedem separadamente.
Marco carregado
Acreditação da Superintendencia
Padrões de prestadores institucionais, com evidência associada a cada característica avaliada e responsável por cada uma.
Marco carregado
Lei 20.584 e prontuário clínico
Direitos e deveres do paciente, sigilo do prontuário eletrônico e rastreabilidade de acessos a dados de saúde.
Marco carregado
Telemedicina e rede assistencial
Prestadores em rede, consentimento a distância e proteção da sessão clínica remota.
Operação
Extranet do paciente
Portal com a marca do prestador, verificação biométrica, consentimento e acesso por QR code em campo.
Operação
Agentes de serviço 24×7
Agendamento e confirmação, admissão e documentos, canal ARCO assistido e acompanhamento pós-atendimento — a qualquer hora, com os fluxos do prestador. O atendimento não depende do horário do consultório.
Operação
Dados sensíveis e OIV
SGSI ISO 27001 e 27005, Lei 21.663 para prestadores designados, e dados de saúde como categoria especial sob a Lei 21.719.
Caso de referência
Construção de um SGSI completo sob marco híbrido CIS, NIST e ISO 27001 para o CESFAM Cristo Vive, cobrindo norma de saúde, telemedicina e prontuário eletrônico, incluídas as leis 19.628, 21.719, 21.663, 20.584 e 21.459.
Ensino superior: a acreditação deixa de ser um projeto a cada seis anos
Uma universidade vive o ciclo ao contrário: opera cinco anos e depois dedica um inteiro a reconstruir a evidência do que fez. Esta vertical inverte essa lógica — cada critério da CNA fica vinculado à operação que o alimenta, e o dossiê se constrói mês a mês.
Acreditação
CNA por dimensão e critério
Institucional e de cursos, com evidência associada, responsável e situação para cada critério.
Dados
Estudantes e candidatos como titulares
Dezenas de milhares de titulares com finalidades distintas: admissão, assistência estudantil, saúde do estudante e pesquisa, cada uma com sua base legal.
Estrutura
Campi, faculdades e unidades
A mesma estrutura multinível que um dossiê de acreditação exige, com consolidação para cima.
Situação real desta vertical
O marco CNA está em construção, com previsão para 2027 junto à vertical de mineração. Uma instituição pode operar hoje sobre o núcleo, a Lei 21.719 e os marcos ISO, e incorporar a acreditação quando estiver disponível sem migrar nem refazer a evidência acumulada.
Rede e canal
Duas formas de estar do lado da BRAINLOF
Certificamos parceiros que implantam: consultores e firmas que põem a norma para funcionar dentro da plataforma do cliente. E acordamos canal com quem incorpora: redes que levam a plataforma a muitas organizações de uma vez. Um mesmo sócio pode ser as duas coisas, mas são assinados separadamente porque as condições são distintas.
Certificamos você para que implante
Se você já faz consultoria em segurança, dados, qualidade ou norma setorial, nós formamos e certificamos você na plataforma para que entregue o projeto completo com ela dentro.
- Formação e credencial de certificação por matéria
- Ambiente próprio para praticar e para demonstrar aos seus clientes
- Encaminhamento de contas conforme sua especialidade e território
- O projeto termina com seu cliente operando, não com um relatório entregue
Incorporamos organizações à plataforma
Consultorias com carteira, holdings que governam filiais, e associações ou entidades que querem elevar o padrão de todos os seus associados de uma vez.
- Multiorganização com marca própria por filial ou associado
- Condições preferenciais e comissão recorrente por organização ativa
- Portal de parceiro com cobranding autorizado
Quem traz o quê para a mesa
Consultorias
Sua metodologia, com plataforma por trás
Você entrega o diagnóstico e a implementação como sempre, mas o cliente fica com capacidade instalada e você com receita recorrente em vez de um projeto que termina.
Holdings
Governança do grupo, autonomia por filial
Você consolida a conformidade de todas as filiais em um painel e cada uma opera com sua marca, seus dados e sua própria chave de criptografia.
Associações e entidades
Eleve o padrão de todos os seus associados
Um acordo incorpora dezenas de organizações com condições preferenciais. A entidade passa de emitir recomendações a entregar uma ferramenta.
Acordo e certificação
Sua equipe se certifica na plataforma e nos marcos que vai implementar.
Portal com a sua marca
Abrimos a organização matriz e o portal de parceiro para que você incorpore a identidade e o cobranding autorizado de que precisa.
Incorporação de contas
Cada organização da sua rede entra isolada, com seu marco, sua marca e cores corporativas, sua estrutura e seu próprio plano.
Apoio opcional da rede para o seu canal.
Serviço 01
Consultoria
O trabalho de julgamento que nenhum software substitui: entender a organização, interpretar a norma e decidir quais controles se aplicam e com que escopo.
- Diagnóstico de lacunas contra o marco correspondente
- Escopo do sistema de gestão e declaração de aplicabilidade
- Análise de riscos e definição do plano de tratamento
- Mapa de dados, finalidades e bases legais
- Preparação para acreditação ou certificação
Serviço 02
Implantação
Deixar o sistema operando dentro da plataforma, com o pessoal do cliente usando. É o que separa uma licença ativa de um cliente que renova.
- Configuração da estrutura, filiais, unidades e papéis
- Carga de marcos, controles, ativos e fornecedores
- Migração da evidência e documentação existentes
- Implantação do RAT, do canal ARCO e do registro de incidentes
- Capacitação da equipe e repasse da operação
Como certificamos nossos parceiros
Você comprova sua matéria
Você apresenta as certificações que já tem em segurança, dados, qualidade, segurança do trabalho ou norma setorial. Isso define em que verticais você pode assumir contas.
Formamos você na plataforma
Formação sobre o motor multinorma, a carga de marcos, o RAT, o canal ARCO e a geração de evidência, com um ambiente próprio para praticar e para demonstrar aos seus clientes.
Você obtém acreditação
Avaliação e visibilidade como parceiro certificado por matéria, que você pode mostrar aos seus clientes e que eles podem verificar no nosso site.
Você assume contas e recertifica
Encaminhamos contas conforme sua especialidade e território. A acreditação é renovada quando os marcos mudam, para que sua equipe não fique atrás da norma.
Diretório de parceiros certificados
Público e verificável: o cliente confere a credencial antes de assinar, e o parceiro ganha visibilidade por se certificar. A completar com a rede real.
| Parceiro | Matérias certificadas | Vertical | Território | Credencial |
|---|---|---|---|---|
| Consultoria exemplo A | ISO 27001 · ISO 27005 · Lei 21.719 | Saúde | Região Metropolitana e Valparaíso | Válida até 2027 |
| Consultoria exemplo B | NIST CSF · CIS · Lei 21.663 | OIV e setor público | Nacional | Válida até 2027 |
| Consultor exemplo C | ISO 9001 · ISO 45001 · DS 132 | Mineração | Antofagasta | Em recertificação |
Matérias em que certificamos
A completar com o detalhe real do programa.
O que medimos, e o que não
Um acordo assinado não é uma organização incorporada. O programa é avaliado por organizações ativas dentro da sua rede, não por convênios anunciados — e é assim que reportamos.
Diagnóstico gratuito
Quão exposto você está à Lei 21.719?
Quatro perguntas. No final você vê seu nível de exposição e as lacunas que um fiscal revisaria primeiro. Sem instalar nada e sem compromisso.
1. Você mantém um Registro de Atividades de Tratamento atualizado?
2. Como os titulares exercem seus direitos hoje?
3. Você consegue provar quando um controle foi aplicado e quem o aplicou?
4. Você usa IA em processos que afetam pessoas (admissão, seleção, scoring)?
O que você recebe
Um mapa de lacunas, não um folheto
O relatório lista suas lacunas priorizadas por risco de sanção, com o artigo que as obriga e que evidência seria preciso produzir para fechá-las.
Para que serve depois
É a pauta da primeira reunião
Se você decidir conversar conosco, não começamos com uma apresentação de produto: começamos com as suas próprias lacunas na tela.
Acesso à plataforma
Como você quer entrar?
Há duas portas diferentes, porque são dois mundos diferentes: a equipe que opera a organização por dentro, e as pessoas que essa organização atende.
Sou usuário de uma organização
Entrada da equipe interna: administradores e usuários que operam os módulos conforme seu perfil e seu nível na estrutura.
- Seu acesso respeita seu papel: você vê apenas os dados que lhe cabem
- Cada sessão fica registrada como evidência do controle de acesso
Sou fornecedor, associado ou assinante
Extranet de serviços: acesse o portal com a marca da sua instituição para trâmites, documentos, verificação de identidade e serviços habilitados.
- Use o link com a marca que sua instituição lhe entregou
- Você pode exercer seus direitos sobre seus dados a partir do mesmo portal
Perdeu o link da sua instituição?
Cada filial tem seu próprio endereço de extranet, com seu logo e suas cores. Se você não o tiver à mão, peça à organização que o atende: nós não podemos fornecê-lo, porque o portal e seus usuários pertencem a ela.
Recursos
O que vem, quando, e o que fazer antes
O calendário regulatório chileno tem datas fixas e consequências diferentes conforme quem você seja. Isto é o que precisa estar pronto, sem custo e sem cadastro prévio.
Calendário normativo
Já em vigor — Lei 21.663, Marco de Cibersegurança
Obrigações exigíveis para serviços essenciais e Operadores de Importância Vital: SGSI, encarregado de cibersegurança, gestão de riscos e reporte de incidentes à ANCI em três horas. Multas de até 40.000 UTM.
Julho de 2026 — Lista definitiva de OIV
A ANCI encerrou o primeiro processo de designação. As instituições designadas têm obrigações reforçadas desde já, sem período de adequação.
1º de dezembro de 2026 — Lei 21.719 plenamente exigível
Entra em operação a Agência de Proteção de Dados Pessoais, com poderes para investigar de ofício, sancionar em até 20.000 UTM, ordenar a suspensão do tratamento e publicar um registro nacional de sanções.
1º de dezembro de 2027 — Termina a carência para empresas de menor porte
Durante os primeiros doze meses elas recebem advertência por escrito em vez de multa pelas primeiras infrações. Depois, o regime sancionatório se aplica por inteiro.
Guias para download
Guia
Checklist do RAT
Quais campos a Lei 21.719 exige, como levantar suas atividades de tratamento e os erros que aparecem na primeira revisão.
Guia
Primeiros 90 dias do encarregado de dados
Plano de 30, 60 e 90 dias para quem acaba de assumir o papel: o que levantar, o que documentar e em que ordem.
Guia
Evidência mínima perante a ANCI
O que se pede em um reporte de incidente, como corre o prazo de três horas e que respaldo é preciso ter antes que aconteça.
Alertas normativos
Avisamos quando a norma muda
Um e-mail quando uma resolução é publicada, um prazo muda ou um marco que afeta você é atualizado. Sem frequência fixa: só quando há algo a fazer. É, aliás, exatamente o que a plataforma faz por dentro.
Contato
Mostramos a plataforma com a sua própria realidade
A demonstração não é um passeio por funcionalidades: carregamos um processo real seu e você vê que evidência fica quando alguém o executa.
Dados da empresa
| Razão social | LOF Limitada |
| Marca | BRAINLOF · lofconsultoria.com |
| Endereço | Santiago do Chile |
| E-mail comercial | info@lofconsultoria.com |
| Direitos sobre seus dados | info@lofconsultoria.com |
| Horário de atendimento | Segunda a sexta, 9:00 às 18:00 |
RUT e telefone são preenchidos antes de publicar: são requisito em avaliações técnicas de licitação.
Lei 21.719
Canal de direitos
Exerça seus direitos sobre os dados pessoais tratados por LOF Limitada: acesso, retificação, cancelamento ou eliminação, oposição, portabilidade e bloqueio. Respondemos dentro do prazo legal.
Pedimos seu RUT apenas para verificar sua identidade. Se seus dados são tratados por uma organização que usa a BRAINLOF, exerça seus direitos perante essa organização a partir do portal dela: este canal é o da LOF Limitada como controladora do tratamento.