Betrieb · Compliance · künstliche Intelligenz
Betreiben, während Sie Compliance erfüllen
Die Beratung liefert Dokumente; die Behörde prüft Abläufe. Verwalten Sie Ihre Assets, Projekte, Personen, Lieferanten, Risiken, Vorfälle, Pläne, Aktivitäten und KI-Agenten innerhalb der Plattform, und der Nachweis entsteht von selbst — rückverfolgbar bis zu dem Artikel, den das Gesetz verlangt.
Das eigentliche Problem
Niemand verstößt absichtlich. Das Problem ist, es nicht beweisen zu können.
Ihre Organisation sichert bereits Daten, kontrolliert Zugriffe, holt Einwilligungen ein und bewertet Lieferanten. Was fehlt, ist der datierte, zurechenbare und nachvollziehbare Nachweis dieser Abläufe — genau das, wonach bei einer Prüfung gefragt wird.
Heute
Compliance lebt außerhalb des Betriebs
Die Organisation arbeitet in ihren Systemen, und daneben überträgt jemand in ein Dokumentenmanagement, was geschehen ist, um etwas vorweisen zu können. Der Bericht ist schon bei seiner Entstehung veraltet.
Mit BRAINLOF
Mehrere stark genutzte Funktionen integriert: Der Betrieb findet innen statt und der Nachweis entsteht im selben Zug. Es gibt keine Übertragung, die in Verzug geraten kann.
Heute
Jede Norm ist ein eigenes Projekt
ISO 27001 auf der einen Seite, Gesetz 21.719 auf der anderen, Qualität und Arbeitssicherheit in getrennten Ordnern. Dieselben Maßnahmen werden dreimal aufgebaut.
Mit BRAINLOF
Eine einzige normunabhängige Engine verknüpft die Rahmenwerke und legt Ihre Basislinie fest. Eine bewertete Maßnahme erfüllt alle Normen, die sie verlangen.
Heute
Es gibt nicht genug Fachleute
In Chile fehlen schätzungsweise 28.000 Fachkräfte für Cybersicherheit. Es gibt nicht genug Menschen, um diese Arbeit von Hand zu erledigen — zu keinem Preis.
Mit BRAINLOF
Die KI bringt das Rahmenwerk mit seinen Maßnahmen, Dokumenten und Aktivitäten mit und führt Schritt für Schritt. Was eine Fachkraft erforderte, wird für Ihr Team bedienbar.
Heute
Die betroffene Person hat keinen Weg, ihre Rechte auszuüben
VVT, Einwilligung und ARCO-Kanal sind Pflicht für jede Organisation, die personenbezogene Daten verarbeitet, unabhängig von ihrer Größe. Fast niemand hat sie in Betrieb.
Mit BRAINLOF
ARCO-Portal, Einwilligungsverwaltung und ein lebendiges VVT, gespeist aus Ihrem eigenen Betrieb. Immer enthalten, nie hinter einem höheren Tarif.
Heute
Holdings, Netzwerke und Verbände können ihre Mitglieder nicht steuern
Eine Holding sieht den Stand ihrer Tochtergesellschaften nicht; ein Verband empfiehlt, kann aber kein Werkzeug liefern; ein Gesundheitsnetz wiederholt dieselbe Arbeit in jeder Einrichtung.
Mit BRAINLOF
Echte Multi-Organisation: jede Tochter mit eigener Marke, eigenen Daten und eigenem Schlüssel; die Muttergesellschaft konsolidiert, ohne zu sehen, was sie nichts angeht.
Heute
Ihre Branchenvorschrift steckt in keiner Software
Akkreditierung der Superintendencia de Salud, CMF-Vorschriften, DS 132, CNA-Akkreditierung: Keine internationale Suite bildet sie ab, und sie von Hand zu übertragen dauert Monate.
Mit BRAINLOF
Chilenische Branchen-Rahmenwerke vorkonfiguriert, gepflegt und aktualisiert, wenn sich die Vorschrift ändert. Ohne neues Projekt.
So sieht es von innen aus
Eine operative Plattform, nicht nur eine dokumentarische
Sehen Sie sich einige Ansichten der Plattform an, die auf einer Demonstrationseinrichtung läuft. Die Daten sind fiktiv; Struktur und Verhalten sind echt.
Entscheidend ist nicht, wo das Risiko liegt, sondern wie weit es sich bewegt hat. Wenn beide Matrizen gleich aussehen, wirken die Maßnahmen nicht. Jedes Feld öffnet die Risiken, aus denen es besteht, mit ihrem Verantwortlichen und ihrem Prozess.
Inhärentes Risiko · 23
Auswirkung 1 → 5 · Wahrscheinlichkeit senkrecht
Restrisiko · dieselben 23
Nach der angewandten Behandlung
Die Uhr läuft ab der Erfassung, nicht ab der Sitzung. Jeder Vorfall trägt Schweregrad, Phase, verantwortliche Leitung und die Meldefrist, die die Vorschrift verlangt — mit dem Fälligkeitstermin im Blick.
| Code | Vorfall | Schweregrad | Phase | Leitung | Nächste Frist |
|---|---|---|---|---|---|
| INC-2026-001 | Ransomware auf dem Dateiserver | S1 Kritisch | Phase 3 | Cybersicherheitsbeauftragter | Fällig in 1 Std. 40 |
| INC-2026-002 | Phishing gegen interne Konten | S2 Hoch | Phase 2 | Cybersicherheitsbeauftragter | Fällig in 6 Std. |
| INC-2026-003 | Tabelle in einem geteilten Ordner offengelegt | S1 Kritisch | Phase 4 | Datenschutzbeauftragter | Gemeldet |
| INC-2026-006 | Verlust eines Geräts mit personenbezogenen Daten | S2 Hoch | Phase 2 | Datenschutzbeauftragter | In Bewertung |
| INC-2026-008 | Schadsoftware auf einem Laborrechner | S4 Niedrig | Phase 1 | IT-Support | Ohne Frist |
Feste und prüfbare Regeln auf den Daten, die Ihre Organisation bereits geladen hat. Das ist kein Modell, das eine Meinung äußert: Es ist eine deterministische Regel, die Ihre eigenen Informationen prüft und die konkreten Datensätze benennt, aus denen jede Feststellung stammt. Danach schlägt die KI vor; Sie entscheiden.
Prozesse, die in der Datenlandkarte als kritisch markiert sind und für die noch niemand erklärt hat, was schiefgehen kann.
Sie speichern sensible personenbezogene Daten oder vertrauliche Informationen und weisen keine Verschlüsselung im Ruhezustand aus.
Jede Maßnahme verlangt Dokumente, und jedes Dokument hat einen Turnus und einen Verantwortlichen. Das System erzeugt den Nachweiskalender und zeigt, welche Vorschrift jedes Stück abdeckt. Ein Dokumentenmanagement bewahrt Dateien auf; dieses fordert sie ein.
| Dokument | Maßnahmen | Klasse | Status | Turnus | Abdeckung |
|---|---|---|---|---|---|
| Gründungsprotokoll des Sicherheitsausschusses | GOV-03 | Protokoll oder Niederschrift | Offen | Einmalig | ISO 27001 · 2 |
| Katalog personenbezogener Daten | GOV-02 · PRV-01 | Bericht | In Arbeit | Jährlich | Gesetz 21.719 · 4 |
| Protokoll der Überprüfung der Risikomethodik | RISK-01 | Protokoll oder Niederschrift | Offen | Jährlich | ISO 27005 |
| Matrix der Profile und Berechtigungen in den Systemen | IAM-02 · IAM-04 | Matrix | In Arbeit | Monatlich | ISO 27001 · 3 |
| Protokolle der Sitzungen des Sicherheitsausschusses | GOV-03 | Protokoll oder Niederschrift | Offen | Vierteljährlich | Gesetz 21.663 · 5 |
44 Dokumente, die das aktive Rahmenwerk verlangt · der Fristenkalender entsteht von selbst
Auch das CRM hinterlässt Nachweise. Jede Opportunity, jeder Kontakt und jede Kampagne kommt mit Rechtsgrundlage und nachvollziehbarer Einwilligung herein, sodass der Vertrieb aufhört, der blinde Fleck des VVT zu sein.
Trichter der offenen Opportunities
Nach Phase gewichtete Pipeline
Die regulatorische Pflicht erscheint im Kalender dessen, der sie erfüllen muss. Ausschüsse, Nachweisfristen, Meldefristen und VVT-Überprüfungen leben nicht in einem Bericht: Sie landen im Kalender der verantwortlichen Person, mit ihrem Ursprung im Blick.
Jede Aktivität behält das Modul und die Maßnahme, aus der sie entstanden ist. Wird sie verschoben, verschiebt sich die regulatorische Frist nicht mit.
Der Plattform-Assistent sieht nur Dokumentation, niemals Ihre Daten. Er erklärt, was jede Anwendung tut, in welcher Reihenfolge sie sinnvoll einzurichten ist und was in jedem Feld erfasst wird — beschränkt auf das, was dem Profil des Fragenden zur Verfügung steht. Er sieht Ihre Informationen nicht ein und führt keine Aktionen für Sie aus.
Verwaltung
Demonstrationsansichten mit fiktiven Daten. Die tatsächliche Konfiguration hängt vom Rahmenwerk und der Struktur jeder Einrichtung ab.
Der Unterschied in der Kategorie
Fast alles, was in Chile als Compliance verkauft wird, ist ein Dokumentenmanagement mit Workflow
Dokument hochladen, freigeben, ablegen und hoffen, dass sich in einem Jahr jemand daran erinnert. Das hilft, Papier zu ordnen, aber der Nachweis bleibt das Papier — und die Prüfung fragt nicht nach dem Papier, sie fragt nach dem Ablauf dahinter.
Der übliche Ansatz
Dokumentenmanagement und Workflow
Ein Ablagesystem für Richtlinien und Verfahren, mit Freigaben und Erinnerungen. Die Organisation arbeitet weiter draußen, in ihren eigenen Systemen, und jemand muss von Hand übertragen, was dort geschehen ist, um es hier festzuhalten.
- Das Dokument ist der Zweck, nicht die Folge
- Der Nachweis wird übertragen, und deshalb hinkt er hinterher
- Nichts zwingt das Geschriebene dazu, mit dem Getanen übereinzustimmen
Unser Ansatz
Mehrere stark genutzte Funktionen, miteinander verzahnt
Der tägliche Betrieb findet in der Plattform statt: Assets, Projekte, Personen, Lieferanten, Unterschriften, Kampagnen und Service. Das Dokument entsteht als Ergebnis dieses Betriebs, nicht umgekehrt.
- Ein einziges Datum speist Verwaltung, Risiko und Compliance
- Der Nachweis entsteht datiert und zugeordnet, ohne Übertragung
- Geschriebenes und Getanes können nicht auseinandergehen: Es ist derselbe Datensatz
Der Unterschied liegt in der Verknüpfung
Für alle Arbeitsfelder eine einzige Engine, die sie verknüpft
Jedes Modul arbeitet für sich und übergibt seine Daten den anderen und der normübergreifenden Engine mit KI. Aus dieser Verknüpfung entsteht der Nachweis — datiert, zugeordnet und rückverfolgbar bis zu dem Artikel, den das Gesetz verlangt —, und genau das kann ein Dokumentenmanagement bauartbedingt nicht leisten.
- Sie erfassen ein Datum einmal, und es dient Assets, Risiko, Personen und Compliance zugleich.
- Eine einzige Engine für alle Rahmenwerke: ISO 27001, NIST CSF und die Gesetze 21.719 und 21.663.
- Die KI arbeitet auf dieser Verknüpfung mit strikter Trennung je Organisation.
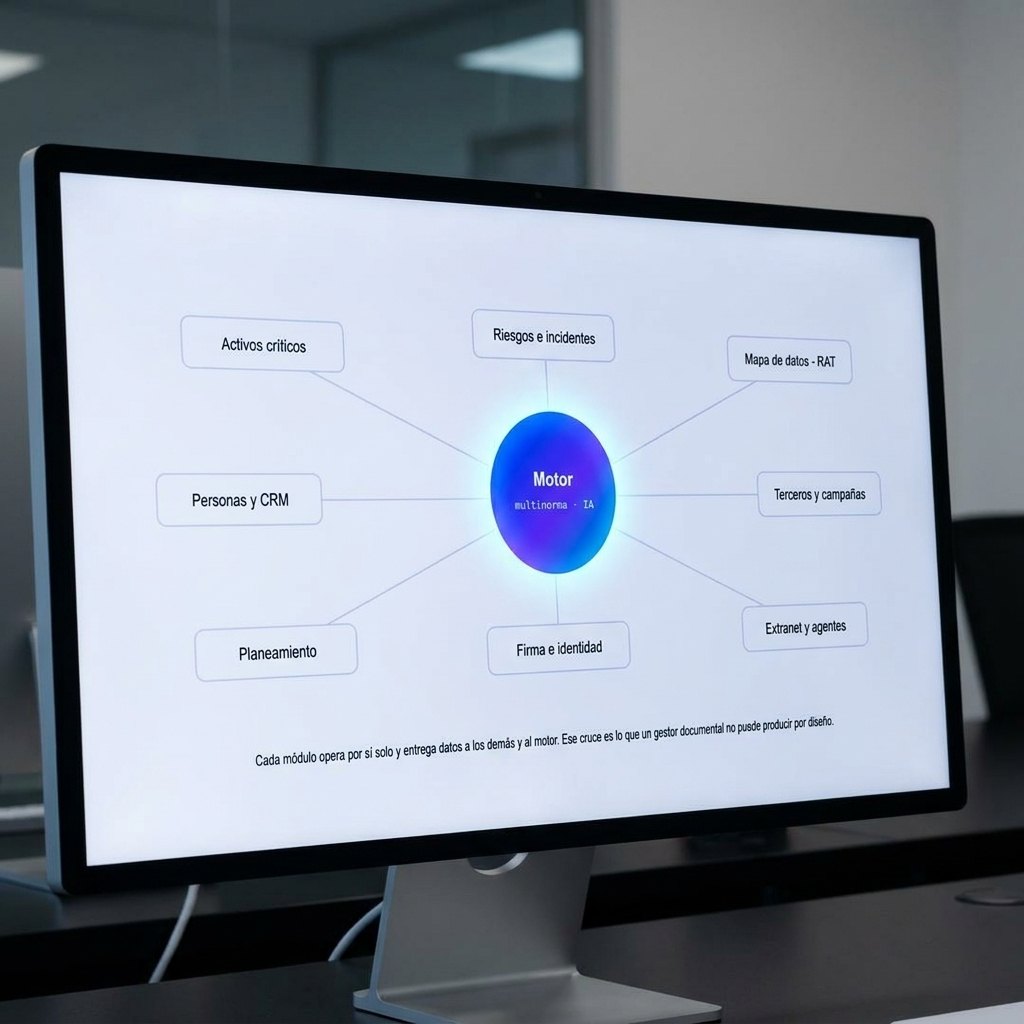
Die Funktionen, die sich verzahnen
Jede Funktion arbeitet für sich und übergibt Daten den anderen und der Compliance-Engine. Diese Verknüpfung kann ein Dokumentenmanagement bauartbedingt nicht erzeugen, so viele Freigabeschritte es auch hinzufügt.
Wo Sie einsteigen
Zwei Wege, mit der Plattform zu arbeiten
Meine Organisation muss Compliance erfüllen
Kliniken und Gesundheitsnetze, Banken und Fintechs, Kommunen und Landesdienste, Bergbaubetriebe, Hochschulen und jeder von der ANCI benannte Betreiber von vitaler Bedeutung.
- Das Rahmenwerk Ihrer Branche bereits geladen, keine generische Vorlage
- Prüfbereiter Nachweis ab dem ersten Monat
- Sie beginnen mit dem, was Sie brauchen, und ergänzen, wenn es so weit ist
Ich bringe Compliance in ein Netzwerk
Beratungen, die einführen, Holdings, die Töchter steuern, Verbände und Vereinigungen, die das Niveau aller ihrer Mitglieder auf einmal heben müssen.
- Multi-Organisation mit eigener Marke je Tochter oder Mitglied
- Ihre Methodik in der Plattform, nicht unsere darüber
- Wiederkehrende Erlöse statt Projekte, die enden
Der Kerngedanke
Wenn Sie betreiben, erfüllen Sie bereits
Das ist kein Marketingversprechen: Es folgt daraus, wo das Datum lebt. Weil Asset, Projekt, Person und Lieferant in der Plattform liegen, wird die geforderte Maßnahme durch den Datensatz erfüllt, den der Betrieb ohnehin erzeugt hat.
Datenschutz von Haus aus
Ein einziger Schutzstandard für alle Ihre Beziehungen
Gesetz 21.719 unterscheidet nicht zwischen einem Kunden und einem Bewerber: Beide sind betroffene Personen. Jede Person, die Sie erfassen, kommt mit Rechtsgrundlage, Einwilligung und Trennung je Organisation herein und speist dasselbe Verzeichnis von Verarbeitungstätigkeiten.
Geschäftsbeziehung
Kontakte und Kunden
Ein Datensatz mit vollständiger Historie, erklärtem Zweck und Einwilligung für jeden freigegebenen Kontaktkanal.
Vertragsbeziehung
Lieferanten und Dritte
Bewertet und überwacht, mit Auftragsverarbeitungsvertrag und Nachweisen, die ablaufen.
Arbeitsverhältnis
Beschäftigte und Mitarbeitende
Sensible Daten des Arbeitsverhältnisses geschützt, mit rollenbasiert begrenztem Zugriff und Nachvollziehbarkeit jeder Abfrage.
Servicebeziehung
Patienten, Studierende und Mitglieder
Sie kommen über das Extranet mit Identitätsprüfung herein, üben ihre Rechte aus und sehen, was mit ihren Daten geschieht.
Künstliche Intelligenz
Die KI führt aus. Die Kontrolle liegt bei Ihnen.
Innerhalb der Plattform formuliert die KI, bewertet Maßnahme für Maßnahme, liest Dokumente und bedient per Sprache — und Ihre Leute entscheiden, wie weit sie allein geht, was eine Unterschrift braucht und was rückgängig gemacht wird. Da Gesetz 21.719 automatisierte Entscheidungen regelt, geben wir Ihnen die Werkzeuge, um die gesamte KI Ihrer Organisation zu steuern.
Die vollständige KI-Schicht ansehenBRAINLOF-Assistent
Erstelle die vorläufige Bewertung nach Gesetz 21.719 für die Aufnahme.
Kontrolle beim Kunden
Wir liefern die Plattform. Die Kontrolle bleibt bei Ihnen.
Eine Compliance-Plattform verarbeitet das Sensibelste, was eine Organisation hat: ihre Daten, ihre Nachweise und die Entscheidungen, die sie über Menschen trifft. Nichts davon darf auf der Seite des Anbieters liegen.
Ihre Daten
Ihr eigener Verschlüsselungsschlüssel
Jede Organisation bewahrt ihre Dokumente mit ihrem Schlüssel in privatem Speicher auf. Weder der Speicheranbieter noch wir greifen auf den Inhalt zu.
Ihre Nachweise
Jederzeit exportierbar
Die Compliance-Historie gehört Ihnen und kommt im Prüfformat heraus. Zu bleiben soll eine Entscheidung sein, keine Austrittshürde.
Ihre KI
Sie legen die Schwellen fest
Was ein Agent allein erledigt, was die Unterschrift eines Menschen braucht und was rückgängig gemacht wird. Die Autonomie bestimmt Ihr Team, System für System.
Ihre Leute
Sie bestimmen, wer was sieht
Profil, Berechtigung und Ressource: Jede Person erreicht nur das, was ihre Rolle und ihre Ebene in der Struktur erlauben, und jeder Zugriff wird erfasst.
Ihr Umfang
Sie nehmen hinzu und weg, was Sie nutzen
Module, Rahmenwerke und Töchter passen sich an, wenn sich Ihre Lage ändert. Ohne gezählte Nutzer und ohne für Ungenutztes zu zahlen.
Ihre Marke
Die Portale gehören Ihnen
Jede Tochter betreut ihre Patienten, Lieferanten oder Mitglieder mit eigenem Logo und eigenen Farben. Die betroffene Person sieht Ihre Einrichtung, nicht uns.
Was uns unterscheidet
Vier Vorteile für einen besseren Service.
Eine schwer zu kopierende Kombination, denn wir integrieren uns dort, wo die Abdeckung schwierig ist, und passen uns bei Bedarf den betrieblichen Anforderungen Ihrer Organisation an. Mit Beratern von großer Erfahrung im Markt für Cybersicherheit und Technologie haben wir einzigartige Lösungen geschaffen — nicht nur zum Dokumentieren, sondern zum Betreiben unter Compliance, und das Haus bleibt in Ordnung, während unsere Nutzer ununterbrochen Leistungen erbringen.
Vorteil 01
Eine Betriebsschicht mit Compliance darunter
GRC-Suiten verwalten Maßnahmen und beobachten fremde Systeme. BRAINLOF verwaltet zusätzlich Assets, Projekte, Personen, Unterschriften, Kampagnen und Identität: Der Nachweis entsteht innen, er wird nicht importiert.
Vorteil 02
Chilenische Branchentiefe
Superintendencia de Salud, Gesetz 20.584, DS 132 und SERNAGEOMIN, CMF-Vorschriften, Fintech-Gesetz 21.521, CNA-Akkreditierung und DS 44. Das ist die Hürde, die ein internationaler Anbieter in einem Markt dieser Größe nicht amortisiert.
Vorteil 03
Multi-Organisation mit Marke je Tochter
Eine Muttergesellschaft steuert Töchter mit strikter Trennung, und jede eröffnet eigene Portale für Lieferanten, Mitglieder oder Patienten. Das ist es, was das Netzwerk- und Kanalmodell technisch möglich macht.
Vorteil 04
Ein Extranet mit Agenten, die Ihre Kunden betreuen
Kunden, Studierende, Abonnenten, Mitglieder oder Lieferanten erledigen ihre Vorgänge 7×24, unterstützt von KI, die die Identität prüft, ausführt und abschließt — und jede Interaktion bleibt mit Rechtsgrundlage, Einwilligung, dokumentiertem Eintrag und strikter Compliance zurück.
Referenzfall
Fundación Cristo Vive: Primärversorgung in Recoleta, mit laufendem ISMS
Aufbau eines vollständigen Informationssicherheits-Managementsystems unter einem hybriden Rahmenwerk aus CIS, NIST und ISO 27001 für das CESFAM Cristo Vive, das Gesundheitsvorschriften, Telemedizin und elektronische Patientenakte abdeckt, einschließlich der Gesetze 19.628, 21.719, 21.663, 20.584 und 21.459.
Das CESFAM arbeitet seit 1993 aufgrund einer Vereinbarung mit dem Servicio de Salud Metropolitano Norte und gehört zum öffentlichen Gesundheitsnetz. Ein solcher Leistungserbringer verarbeitet sensible Daten einer ganzen Bevölkerung, mit erweiterten Öffnungszeiten und Notfallversorgung: Es gibt kein Zeitfenster, um den Betrieb während der Umsetzung anzuhalten. Die Service-Agenten dagegen betreuen rund um die Uhr, unabhängig von den Sprechzeiten.
Betreute Bevölkerung
25.000
Menschen aus Recoleta und Umgebung nach dem Modell der Familiengesundheit
Behandlungen pro Jahr
+20.000
Menschen, die jedes Jahr im Gesundheitsbereich der Stiftung betreut werden
In Betrieb seit
1993
aufgrund einer Vereinbarung mit dem Servicio de Salud Metropolitano Norte
Umgesetzte Rahmenwerke
3 + 2
CIS, NIST und ISO 27001, verknüpft mit den Gesetzen 21.719 und 21.663
Von der Fundación Cristo Vive veröffentlichte Kennzahlen. Sie beziehen sich auf den Betrieb des Leistungserbringers, nicht auf Nutzer von BRAINLOF.
Zertifizierte Berater
Die Plattform kommt nicht allein. Sie kommt mit jemandem, der sie einzuführen weiß.
Ihre Einführung übernimmt ein Berater mit anerkannter Zertifizierung in dem Fachgebiet, das Sie betrifft: Informationssicherheit, Datenschutz, Qualität, Arbeitssicherheit oder Branchenvorschrift. Das macht aus einer Lizenz ein funktionierendes Managementsystem — und das hat keine internationale Suite in Chile.
Überprüfbare Nachweise
Sie wissen, wer in Ihre Organisation kommt
Der zugewiesene Berater weist seine Zertifizierung im Fachgebiet nach und ist auf der Plattform zertifiziert. Sie können beides vor der Unterschrift verlangen.
Abdeckung nach Fachgebiet
Die Fachkraft, die Ihre Norm verlangt
Wer ein ISMS einführt, hat nicht dasselbe Profil wie jemand, der eine Gesundheitsakkreditierung oder ein DS 132 im Bergbau vorbereitet. Die Zuordnung erfolgt nach Fachgebiet, nicht nach Verfügbarkeit.
Unabhängigkeit
Wir führen ein; zertifiziert wird von einem Dritten
Das Netzwerk erbringt Beratung und Einführung, keine Zertifizierungsaudits. Diese Trennung ist es, die den Nachweis, den Sie hinterlassen, vor der Zertifizierungsstelle und vor der Behörde brauchbar macht.
Warum das wichtiger ist als eine Integration
In Chile fehlen schätzungsweise 28.000 Fachkräfte für Cybersicherheit. Der Engpass ist nicht die Software: Es ist, jemanden zu finden, der sie zum Laufen bringt. Dieses Profil einzustellen dauert heute Monate und steht im Wettbewerb mit der gesamten Branche; hier ist es im Projekt enthalten.
Struktur
Eine Organisation, alle ihre Ebenen
Bilden Sie Ihre Einrichtung ab, ihre Töchter oder Niederlassungen, ihre Abteilungen, Einheiten und Teams. Jede Ebene erreicht nur das Ihre, und die Bewertungen durchlaufen die gesamte Struktur oder werden nach oben konsolidiert.
- Zugriffskontrolle nach Rolle und Organisation, mit Funktionstrennung von Grund auf
- Eigene Marke je Tochter: eigenes Logo und eigene Palette in jedem Portal
- Bewertungen je Tochter, je Abteilung oder konsolidiert für die Gruppe
- Dokumente mit Envelope-Verschlüsselung und eigenem Schlüssel je Organisation
Branchen
Entwickelt für die am stärksten regulierten Branchen Chiles
Häufige Fragen
Was man uns am häufigsten zur Compliance in Chile fragt
Wann tritt Gesetz 21.719 in Kraft und was riskiere ich, wenn ich es nicht erfülle?
Es wurde im Dezember 2024 veröffentlicht und ist seit dem 1. Dezember 2026 vollständig durchsetzbar, nach vierundzwanzig Monaten Anpassungszeit. Die Sanktionen reichen bis zu 20.000 UTM bei besonders schweren Verstößen und bis zu 4 % des Jahresumsatzes im Wiederholungsfall. Die Behörde kann zudem die Aussetzung der Verarbeitung anordnen und ein nationales Sanktionsregister veröffentlichen.
Was ist das Verzeichnis von Verarbeitungstätigkeiten und wozu brauche ich es?
Es ist das Inventar, wie Ihre Organisation personenbezogene Daten verarbeitet: Zweck, Rechtsgrundlage, Datenkategorien, Aufbewahrungsfristen und Empfänger. Das Gesetz verlangt, es aktuell zu halten. In BRAINLOF wird es aus Ihrer Datenlandkarte und dem Tagesbetrieb erzeugt und lebendig gehalten, ohne es jedes Mal neu zu erstellen.
Was verlangt Gesetz 21.663 und wen verpflichtet es?
Es verpflichtet insbesondere wesentliche Dienste und Betreiber von vitaler Bedeutung dazu, ein ISMS einzuführen, einen Cybersicherheitsbeauftragten zu benennen, Risiken zu steuern und Vorfälle innerhalb von höchstens drei Stunden an die ANCI zu melden. Es ist bereits in Kraft und kennt keine Schonfrist.
Ich bin ein kleines Unternehmen, habe ich Zeit?
Weniger, als es scheint. In den ersten zwölf Monaten erhalten kleinere Unternehmen für ihre ersten Verstöße eine schriftliche Verwarnung statt eines Bußgeldes. Das endet im Dezember 2027, und die Verwarnung befreit weder von der Behebung noch schützt sie vor einer Beschwerde der betroffenen Person.
Worin unterscheidet sich das von klassischer Beratung?
Eine Beratung liefert Dokumente; die Prüfung sieht sich Abläufe an. BRAINLOF hinterlässt operativen Nachweis, rückverfolgbar nach Gesetzesartikel, und laufende Überwachung statt eines Berichts, der veraltet. Und es hinterlässt Fähigkeit in Ihrem Team, statt das Wissen am Projektende mitzunehmen.
Taugt das für jede Vorschrift oder nur für die chilenischen Gesetze?
Die Engine ist normunabhängig: ISO 27001, 27005, 9001 und 14001, NIST CSF, CIS, chilenische Normen und eigene Rahmenwerke, dazu die chilenischen Gesetze 21.719, 21.663 und 20.584. Die Rahmenwerke werden miteinander verknüpft, sodass eine bewertete Maßnahme allen Normen genügt, die sie verlangen.
Woran erkenne ich, ob meine Organisation Betreiber von vitaler Bedeutung ist?
Die ANCI benennt die OIV per Beschluss und veröffentlicht die Liste. Das erste Verfahren wurde am 24. Juli 2026 abgeschlossen. Wurde Ihre Einrichtung benannt, werden Sie benachrichtigt und haben sofort verschärfte Pflichten: ISMS, Cybersicherheitsbeauftragter, Risikosteuerung und Vorfallmeldung in drei Stunden, mit Bußgeldern bis zu 40.000 UTM.
Ich bin kein OIV, mein Kunde schon. Betrifft mich das?
Ja, und es ist der Weg, über den die meisten Organisationen entdecken, dass sie Pflichten haben. Gesetz 21.663 drängt die OIV dazu, von ihrer Lieferkette Standards zu verlangen; Sie werden also Sicherheitsfragebögen und Vertragsklauseln erhalten, die es vorher nicht gab. Sie mit Nachweisen statt mit Versprechen zu beantworten, ist heute Voraussetzung dafür, weiter an sie zu verkaufen.
Wird die KI mit den Daten meiner Organisation trainiert?
Nein. Die Schicht der künstlichen Intelligenz ist von der Geschäftslogik entkoppelt und arbeitet mit strikter Trennung je Organisation: Weder der Nutzer noch das Modell erreichen Daten außerhalb des Mandanten und der Rolle der Sitzung. Ihre Daten speisen keine Modelle und dienen nicht dazu, den Service für andere Kunden zu verbessern.
Wie verhindern Sie, dass die KI Risiken oder Maßnahmen erfindet?
Indem getrennt wird, wer findet, und wer formuliert. Die Erkennung läuft über feste, prüfbare Regeln auf den Daten, die Ihre Organisation bereits geladen hat, und jede Feststellung benennt die konkreten Datensätze dahinter. Erst dann schlägt die KI das formulierte Risiko vor, und ein Mensch nimmt es an, bearbeitet es oder verwirft es.
Ich bin bereits nach ISO 27001 zertifiziert. Was bringt mir das?
Die Zertifizierung bescheinigt einen Zeitpunkt; die Prüfung fragt nach dem laufenden Betrieb. Die Plattform hält das ISMS zwischen den Audits lebendig, verknüpft Ihr bestehendes Rahmenwerk mit den Gesetzen 21.719 und 21.663, ohne dieselben Maßnahmen erneut aufzubauen, und hält die Akte für das Überwachungsaudit bereit, ohne sie zu rekonstruieren.
Kann ich mein eigenes Rahmenwerk oder meine internen Normen laden?
Ja. Die Engine ist normunabhängig: Neben den enthaltenen Rahmenwerken können Sie eigene definieren — mit Ihren Maßnahmen, Ihren geforderten Dokumenten und Ihrem Turnus — und sie mit den externen Normen verknüpfen, sodass eine bewertete Maßnahme allen zugleich genügt.
Wie schützen Sie die Daten meiner Organisation?
Dokumente mit Envelope-Verschlüsselung und eigenem Schlüssel je Organisation in privatem Speicher, strikte Trennung zwischen Organisationen, rollenbasierte Zugriffskontrolle, kurzlebige Sitzungen, Zugriffsprotokolle und Abwehr gegen die OWASP Top 10. Die Plattform läuft auf einer Hosting-Infrastruktur mit SOC-2-Typ-II- und ISO-27001-Zertifizierung.
Brauche ich technische Kenntnisse und wie lange dauert die Einführung?
Sie müssen kein Fachmann sein: Die KI bringt das Rahmenwerk mit seinen Maßnahmen, Dokumenten und Aktivitäten mit und führt Schritt für Schritt. Was eine klassische Beratung Monate kostet, schrumpft auf Wochen. Die Einführung übernimmt ein zertifizierter Berater des Netzwerks, in dem Fachgebiet, das Ihre Norm verlangt.
Was genau tun die Service-Agenten mit KI?
Sie betreuen Ihre Kunden, Patienten, Studierenden oder Lieferanten rund um die Uhr per Chat, Sprache oder Portal; sie führen den Serviceablauf nach den Regeln Ihrer Organisation aus; sie geben an einen Menschen ab, wenn der Fall die von Ihrem Team gesetzte Schwelle überschreitet; und sie hinterlassen die Interaktion mit Rechtsgrundlage und Einwilligung erfasst. Sie treffen keine klinischen, finanziellen oder disziplinarischen Entscheidungen.
Meine Organisation nutzt KI bei Aufnahme oder Auswahl. Ist das reguliert?
Ja. Gesetz 21.719 regelt automatisierte Entscheidungen über Menschen: Sie verlangen eine Rechtsgrundlage, Information der betroffenen Person und ein Widerspruchsrecht. BRAINLOF erlaubt es, Ihre KI-Systeme zu inventarisieren, für jedes einen Verantwortlichen zu benennen, die Entscheidungen zu erfassen und festzulegen, was das Modell entscheidet und was ein Mensch unterschreibt.
Kann ich meine Daten mitnehmen, wenn ich die Plattform wechsle?
Ja. Die Compliance-Historie gehört Ihnen und wird auf Wunsch im Prüfformat exportiert. Zu bleiben sollte eine Entscheidung sein, keine Austrittshürde.
Arbeiten Sie mit Beratungen, Holdings und Verbänden?
Ja, auf zwei verschiedene Arten: Wir zertifizieren Partner, die die Plattform bei ihren Kunden einführen, und wir vereinbaren Kanalkonditionen mit Netzwerken, die viele Organisationen auf einmal anbinden. Sie werden getrennt unterzeichnet, weil es verschiedene Beziehungen sind.
Bin ich verpflichtet, einen Datenschutzbeauftragten zu benennen?
Gesetz 21.719 verlangt, Verantwortliche für die Verarbeitung zu benennen und in bestimmten Fällen einen Präventionsbeauftragten mit festen Aufgaben. Selbst wenn Sie nicht verpflichtet wären: Jemanden mit schriftlichem Aufgabenkreis benannt zu haben, ist das Erste, was eine Prüfung ansieht. Wenn Sie niemanden zu benennen haben, stellt das Partnernetzwerk die Rolle extern.
Was tue ich bei einem Datenleck?
Die Plattform erfasst den Vorfall mit seiner Taxonomie, startet die geltenden Fristen und stellt die Meldeakte zusammen. Was sich nicht improvisieren lässt, ist das Davor: Datenlandkarte, Asset-Inventar und Kommunikationskanal vor dem Vorfall festgelegt zu haben. Genau diese Arbeit nimmt die Plattform ab.
Lässt sich das in meine bestehenden Systeme integrieren?
Heute findet der Betrieb in der Plattform statt und der Nachweis entsteht dort, nicht importiert von außen. Native Integrationen mit Identitäts-, Cloud- und SIEM-Anbietern sowie Single Sign-on und die öffentliche API sind in Entwicklung. Wir sagen es so deutlich, weil es die am häufigsten genannte Lücke gegenüber den internationalen Suiten ist.
Worin unterscheidet sich der Assistent von den Agenten?
Der Plattform-Assistent ist für Ihr Team: Er führt durch die Einrichtung und erklärt, was in jedem Feld erfasst wird, und er sieht nur die für dieses Profil verfügbare Dokumentation — er greift nicht auf Ihre Daten zu und führt keine Aktionen aus. Die Service-Agenten sind für Ihre Kunden: Sie betreuen rund um die Uhr, erledigen ganze Vorgänge und hinterlassen den Nachweis jeder Interaktion.
Wir sind ein Netzwerk, eine Holding oder ein Verband. Wie funktioniert das?
Eine Mutterorganisation steuert ihre Töchter oder Mitglieder mit strikter Trennung: Jede arbeitet mit eigener Marke, eigenen Daten und eigenem Verschlüsselungsschlüssel, während die Mutter den Stand der Gruppe konsolidiert. Es ist dieselbe Architektur, die das Kanalprogramm trägt, und sie ist bereits gebaut.
Kann ich es vor der Entscheidung ausprobieren?
Ja. Die Standortbestimmung zur Lage nach Gesetz 21.719 ist kostenlos, dauert vier Minuten und liefert Ihre priorisierten Lücken mit dem Artikel, der sie verlangt. Gehen Sie weiter, ist dieses Ergebnis der Ausgangspunkt der Einrichtung, und die Demo läuft auf einem echten Prozess von Ihnen statt auf einer Produktpräsentation.
Fangen Sie mit Messen an
Hören Sie auf, Nachweise zu sammeln. Fangen Sie an, sie zu erzeugen.
Wir zeigen Ihnen an einem echten Prozess, wie es erfasst wird, wenn jemand ihn in der Plattform ausführt. Unverbindlich.
Plattform
Eine normunabhängige Engine, alle Ihre Rahmenwerke auf derselben Grundlage
Dieselbe Maschine, die ISO 27001 bewertet, verwaltet Gesetz 21.719, ISO 9001, Arbeitssicherheit, die chilenischen Normen oder Ihre internen Regeln. Normen und Gesetzgebung werden miteinander verknüpft, sodass eine bewertete Maßnahme allen Normen und Gesetzen genügt, die Sie verbinden möchten, und Sie nicht bei jeder Zertifizierung oder Branchenvorschrift bei null anfangen.
Engine
Bewertung Maßnahme für Maßnahme
Mit automatischer Anleitung, Bewertung in Echtzeit und Rückverfolgbarkeit bis zum Gesetzesartikel.
- Enthaltene Rahmenwerke und eigene Rahmenwerke
- Verknüpfung chilenischer und ausländischer Gesetze
- Eine einzige Basislinie je Organisation
- Fristenkalender und Warnungen
Nachweis
Ein Eintrag mit Beweiswert
Jeder Vorgang ist datiert, einer Person zugeordnet und mit der Maßnahme verknüpft, die er erfüllt.
- Audits und Feststellungen mit Nachverfolgung
- Berichte, Protokolle und VVT automatisch erzeugt
- Für die Prüfung exportierbare Dokumentation
- Aufgelaufene Historie, die nicht verloren geht
Architektur
Multi-Organisation mit Ebenen
Organisation, Töchter, Abteilungen, Einheiten, Teams und Nutzer, jeweils mit eigenem Geltungsbereich.
- Strikte Trennung zwischen Organisationen
- Eigene Marke je Tochter
- Konsolidierte Bewertung der Gruppe
- Extranet mit eigener Adresse je Standort
Beispielstruktur
Sicherheit
Schutz, der einem Penetrationstest standhält
Das ist kein Versprechen: Es sind umgesetzte Maßnahmen. Und wo uns etwas fehlt, sagen wir es.
Envelope-Verschlüsselung je Organisation
Jede Organisation bewahrt ihre Dateien mit eigenem Schlüssel in privatem Speicher auf. Nicht einmal der Speicheranbieter erreicht den Inhalt.
Trennung zwischen Organisationen
Kein Datum wandert von einer zur anderen. Jede Abfrage ist auf den Mandanten der Sitzung begrenzt, auch die der KI.
Rollenbasierte Zugriffskontrolle
Profil → Berechtigung → Ressource, mit Funktionstrennung von Grund auf und Nachvollziehbarkeit jedes Zugriffs.
Sitzungen und Überwachung
Kurzlebige Token, Protokollierung von Zugriffen und Vorfällen sowie Warnungen bei auffälligem Verhalten.
Abwehr der OWASP Top 10
Parametrisierte Abfragen, strenge Content-Policy und Schutz vor XSS, CSRF und IDOR.
Infrastruktur des Anbieters
Wir laufen auf Hosting mit SOC-2- und ISO-27001-Zertifizierung und erben dessen physische und betriebliche Maßnahmen.
Datenblatt für Fragebögen Dritter
Ihre OIV- und Bankkunden sind verpflichtet, ihre Lieferkette zu bewerten. Das hier brauchen sie von uns, veröffentlicht, damit Sie nicht danach fragen müssen.
| Servicemodell | Mandantenfähiges SaaS mit strikter Trennung je Organisation |
| Standort von Anwendungen und Daten | Rechenzentrum des Hosting-Anbieters, mit SOC-2- und ISO-27001-Zertifizierung |
| Verschlüsselung im Ruhezustand | Envelope-Verschlüsselung mit Schlüssel je Organisation, in privatem Speicher |
| Verschlüsselung bei der Übertragung | TLS auf allen Verbindungen |
| Zugriffskontrolle | RBAC nach Profil, Berechtigung und Ressource, mit Funktionstrennung |
| Protokollierung und Überwachung | Nachvollziehbarkeit von Zugriffen und Vorfällen, Warnungen bei auffälligem Verhalten |
| Sichere Entwicklung | Parametrisierte Abfragen, strenge Content-Policy, Abwehr der OWASP Top 10 |
| Sicherung und Wiederherstellung | Dokumentierte Sicherungs- und Wiederherstellungsrichtlinie, zu ergänzen um zugesagte RPO und RTO |
| Unterauftragsverarbeiter | Liste auf Vereinbarung verfügbar, mit gültigem Auftragsverarbeitungsvertrag |
| Aufbewahrung und Löschung | Vom Kunden festgelegt; Export der Historie im Prüfformat zum Vertragsende |
| Meldung von Vorfällen | An den Kunden und, soweit einschlägig, an die ANCI innerhalb der gesetzlichen Frist |
Gegenüber dem Markt
Wo wir gewinnen und wo noch nicht
Eine Tabelle mit „ja“ in allen eigenen Zeilen ist keine Information, sondern Werbung. Dies sind die Zeilen, in denen wir verlieren.
| Kriterium | BRAINLOF | Internationales GRC | Lokales GRC | Beratung | Tabellenkalkulationen |
|---|---|---|---|---|---|
| Bildet den Wortlaut des chilenischen Gesetzes ab | Ja | Teilweise | Ja | Ja | Nein |
| Branchen-Rahmenwerke (Gesundheit, Bergbau, CMF, CNA) | Ja | Nein | Begrenzt | Ja | Nein |
| Stark genutzte operative Funktionen integriert | 24 | Wenige | Dokumentarisch | entfällt | Nein |
| Operative Schicht (Assets, Signatur, Gantt, QR, CRM) | Ja | Nein | Nein | Nein | Nein |
| Erreicht die betroffene Person (Portal, ARCO, Extranet) | Ja | Nein | Nein | Nein | Nein |
| Eigene biometrische Identität | Ja | Nein | Nein | Nein | Nein |
| Multi-Organisation mit Marke je Tochter | Ja | Teilweise | Nein | Nein | Nein |
| Werkzeuge, damit Menschen die KI steuern | Ja | Im Entstehen | Zertifizierung | Projekt | Nein |
| Native Integrationen (Cloud, IdP, SIEM) | In Arbeit | Umfangreich | Begrenzt | entfällt | Nein |
| Single Sign-on (SSO) | In der Roadmap | Ja | Variabel | entfällt | Nein |
| Installierte Basis und Referenzen | Am Anfang | Tausende | Dutzende | Breit | entfällt |
| Netzwerk zertifizierter Partner in Chile | Ja | Nein | Nein | Eigenes | Nein |
| Hinterlässt Fähigkeit im Haus | Ja | Ja | Ja | Nein | Brüchig |
Orientierende Gegenüberstellung nach Lösungskategorien, auf Basis öffentlich verfügbarer Informationen zum Stichtag. Sie begründet weder Zugehörigkeit noch Partnerschaft; die Marken gehören ihren jeweiligen Inhabern.
Methodik
Auf den weltweiten Referenzrahmenwerken aufgebaut
ISO 27001 und 27005, NIST CSF, CIS Controls, ISO 9001 und 45001, chilenische Normen und die Gesetze 21.719, 21.663 und 20.584. LOF verfügt über Berater mit individuellen Zertifizierungen, die jede Einführung absichern.
Wie beauftragt wird
Modular, in Schichten.
Der Umfang ergibt sich aus Rahmenwerken, Struktur, Modulen und Branche — und das Angebot richtet sich nach dem, was Sie tatsächlich brauchen.
Compliance-Kern
Normübergreifende Engine, VVT, ARCO-Kanal, Einwilligung, Risiken, Vorfälle, kritische Assets, verschlüsselte Dokumente und regulatorische Aktualisierung. Das ist der Boden, kein höherer Tarif.
Betriebs- und erweiterte Module
CRM, Planung, Personen, Kampagnen, Dritte, elektronische Signatur, Biometrie, Extranet und die vollständige KI. Sie kommen hinzu und fallen weg, je nachdem, was Sie nutzen.
Branchenlösung
Das Rahmenwerk Ihrer Branche geladen, mit Nachweisvorlagen und begleiteter Inbetriebnahme.
Beratung und Einführung
Lückenanalyse, Umfang des Systems, Risikoanalyse, Laden der Rahmenwerke, Migration der Nachweise, Inbetriebnahme und Schulung — erbracht vom Netzwerk der in jedem Fachgebiet zertifizierten Partner, die in Ihrer eigenen Plattform arbeiten und nicht in einem gesonderten Bericht.
Lösungen
Jede Fähigkeit löst etwas Konkretes und speist die anderen
Das ist kein loser Werkzeugkasten. Jede Lösung arbeitet für sich und übergibt dabei Daten an die anderen und an die Compliance-Engine. Öffnen Sie jede, um zu sehen, was sie enthält und welchen Nachweis sie hinterlässt.
Vom Asset zum Risiko, vom Risiko zum Nachweis
Lösungen, die dasselbe Datum teilen
Das Gerät, das Sie in den Assets erfassen, ist dasselbe, das im Risiko, im Lieferantenvertrag und im Nachweis der Akkreditierung auftaucht. Es einmal zu erfassen ist das, was Compliance zu keiner Zusatzarbeit macht.
Ein Datum, drei Verwendungen
Das medizinische Gerät, das Sie in den Assets erfassen, ist dasselbe, das im Risiko, im Lieferantenvertrag, im Wartungsplan und im Nachweis der Akkreditierung auftaucht. Es einmal zu erfassen ist das, was Compliance zu keiner Zusatzarbeit macht.
Künstliche Intelligenz
Drei Schichten: die KI, die Ihnen hilft, die, die betreut, und die, die Ihre Organisation steuert
Die meisten Compliance-Plattformen haben einen Chat obendrauf gesetzt. Hier ist die KI von der Geschäftslogik entkoppelt, aber innerhalb derselben Trennung — weder der Nutzer noch das Modell erreichen Daten außerhalb des Mandanten und der Rolle der Sitzung — und jede Aktion ist der Person zugeordnet, die sie freigegeben hat.
Schicht 1
KI, die Ihnen bei der Compliance hilft
Wo eine Beratung Wochen abrechnet, liefert die Plattform in Minuten, mit dem Kontext Ihrer eigenen Organisation.
- Formuliert Richtlinien, Verfahren und Protokolle
- Bewertet Maßnahme für Maßnahme gegen das gewählte Rahmenwerk
- Blick auf Dokumente: liest, extrahiert und ordnet ein
- Erkennung über feste, prüfbare Regeln auf Ihren eigenen Daten
- Macht aus Feststellungen vorgeschlagene Risiken, die ein Mensch annimmt, bearbeitet oder verwirft
- Priorisiert Lücken und baut den Maßnahmenplan mit Verantwortlichen
- Dialog- und Sprachassistent, stets unter der Rolle dessen, der ihn nutzt
- Plattform-Assistent, der die Einrichtung führt, ohne auf Ihre Daten zuzugreifen
Schicht 2
Agenten, die betreuen
Mehrere spezialisierte Agenten, auf Ihren Daten orchestriert, im Einsatz 7×24: einer nimmt an, andere lösen, einer überwacht und ein weiterer erfasst den Nachweis.
- Terminvergabe, Aufnahme, Vorgänge und Anträge
- Begleiteter ARCO-Kanal mit Identitätsprüfung
- Erste Linie bei Vorfällen, während die ANCI-Uhr läuft
- Bewertung und Nachverfolgung von Lieferanten
- Betreuung rund um die Uhr, ohne Schichten, ohne Warteschlangen und ohne Geschäftszeiten
- Übergabe an einen Menschen mit vollständigem Kontext
Schicht 3
Die Kontrolle bleibt in Ihrem Unternehmen
Gesetz 21.719 regelt automatisierte Entscheidungen und ISO 42001 setzt den Standard. Keines von beiden verlangt etwas von einem Modell: Sie nehmen eine Person in Ihrer Organisation in die Pflicht. Unsere Aufgabe ist es, ihr den Ort dafür zu geben.
- Ein benannter Verantwortlicher je KI-System, mit seinem Geltungsbereich
- Inventar der KI-Systeme, die die Organisation einsetzt
- Folgen- und Verzerrungsabschätzung, von der zuständigen Stelle freigegeben
- Autonomieschwellen: Was das Modell entscheidet und was ein Mensch unterschreibt
- Erfassung automatisierter Entscheidungen und des Widerspruchsrechts der betroffenen Person
- Rahmenwerk ISO 42001 auf derselben normübergreifenden Engine
Steuern Sie die KI
Wenn ein Modell über einen Menschen entscheidet, muss jemand dafür einstehen
KI-Governance ist keine Softwarefunktion: Sie ist eine Reihe menschlicher Entscheidungen — wer jedes System freigibt, wie weit es allein gehen darf, wer seine Ergebnisse prüft und wer gegenüber der betroffenen Person einsteht. Wir treffen diese Entscheidungen nicht für Sie: Wir geben Ihnen den Ort, sie zu treffen, festzuhalten und zu belegen — mit derselben normübergreifenden Engine, die bereits Ihre übrigen Pflichten verwaltet.
Warum das jetzt zählt und nicht in zwei Jahren
Jede Organisation, die KI in Aufnahme, Auswahl, Scoring oder Kundenbetreuung eingeführt hat, trifft automatisierte Entscheidungen über Menschen. Nach Gesetz 21.719 verlangt das eine Rechtsgrundlage, Information der betroffenen Person und ein Widerspruchsrecht — und es verlangt jemanden, der die Entscheidung erklären kann, keinen Anbieter, den man fragen muss. Es ist eine neue Pflicht, für die fast niemand ein Werkzeug hat, und der einzige Fall, in dem die KI innen und die Compliance-Engine innen zu haben derselbe Vorteil ist.
Orchestrierung
Vier Rollen, ein einziges Gespräch für den Nutzer
Die betroffene Person spricht einmal. Dahinter reichen die Agenten den Fall untereinander weiter, wie es nötig ist, ohne die Trennung Ihrer Organisation oder die zugewiesene Rolle zu verlassen.
Rolle 01
Empfang
Antwortet zu jeder Zeit, an jedem Tag. Versteht, was die Person braucht, identifiziert sie und entscheidet, welcher Agent zuständig ist. Per Chat, Sprache oder Portal mit der Marke Ihrer Einrichtung.
Rolle 02
Spezialisten
Sie führen den konkreten Ablauf aus: Termin vergeben, aufnehmen, bearbeiten, einen ARCO-Antrag beantworten oder einen Vorfall aufnehmen.
Rolle 03
Überwachung
Prüft die Antwort gegen die Regeln, die Ihre Organisation festgelegt hat, und gibt an einen Menschen ab, wenn der Fall die Schwelle überschreitet. Diese Schwelle setzt Ihr Team, nicht das Modell.
Rolle 04
Compliance
Erfasst Rechtsgrundlage, Einwilligung und Nachvollziehbarkeit im VVT. Macht aus der Betreuung einen Nachweis, ohne dass ihn hinterher jemand dokumentieren muss.
Wie weit ein Agent geht
Die Agenten arbeiten innerhalb der Plattform auf unserer eigenen Agenten-Engine und werden je Branche mit den Abläufen jeder Einrichtung konfiguriert. Ein Agent trifft keine klinischen, finanziellen oder disziplinarischen Entscheidungen: Er führt die von Ihrem Team festgelegten Abläufe aus, achtet auf Trennung und Einwilligung und gibt alles an einen Menschen ab, was die Schwelle überschreitet.
Gegenüber einem Chatbot
Antworten ist nicht dasselbe wie lösen, und lösen ist nicht dasselbe wie es beweisen zu können
| Kriterium | BRAINLOF Agenten | Chatbot / IVR | Agent auf generischer Suite | Externes Callcenter |
|---|---|---|---|---|
| Erledigt den ganzen Vorgang | Ja | Nein | Teilweise | Ja |
| Betreut und löst rund um die Uhr | Ja | Antwortet, löst nicht | Teilweise | Im Schichtbetrieb |
| Hinterlässt Nachweis mit Rechtsgrundlage und Einwilligung | Ja | Nein | Nein | Nein |
| Arbeitet auf den Daten der Organisation, getrennt | Ja | Begrenzt | Kommt darauf an | Exportiert sie |
| Erfasst im VVT, was es verarbeitet | Ja | Nein | Nein | Nein |
| Gibt mit vollständigem Kontext an einen Menschen ab | Ja | Nein | Teilweise | Ja |
| Integrationen mit Fremdsystemen | In Arbeit | Umfangreich | Umfangreich | entfällt |
| Installierte Basis und Referenzen | Am Anfang | Hoch | Hoch | Hoch |
Die beiden letzten Zeilen sind echte Nachteile gegenüber Anbietern mit Jahren am Markt, und sie werden im Verkaufsgespräch genannt, nicht danach.
Branchen
Ihre Branche braucht keine generische Vorlage
Jede Branchenlösung kommt mit ihrem regulatorischen Rahmenwerk geladen, ihren Nachweisvorlagen und einer begleiteten Inbetriebnahme. Das ist die Schicht, die keine internationale Suite in einem Markt von der Größe Chiles amortisiert.
Branche Gesundheit
Drei Teile, die jetzt eines sind
Das Patientenextranet, die Service-Agenten und das Rahmenwerk für Cybersicherheit und Datenschutz greifen ineinander, denn im Gesundheitswesen funktionieren sie nicht getrennt: Wer ein ARCO-Recht ausübt, ist derselbe Patient, der einen Termin bucht, und das Datum, das ihn identifiziert, gehört zu einer besonderen Kategorie.
Der Leistungserbringer arbeitet; die Akkreditierungsakte baut sich von selbst
Elektronische Patientenakte, Telemedizin, Einwilligung des Patienten und Gesundheitsdaten als besondere Kategorie: Jede Behandlung hinterlässt den Eintrag, den Akkreditierung und Gesetz 21.719 getrennt verlangen.
Rahmenwerk geladen
Akkreditierung der Superintendencia
Standards für Einrichtungen, mit Nachweis zu jedem bewerteten Merkmal und einem Verantwortlichen für jedes.
Rahmenwerk geladen
Gesetz 20.584 und Patientenakte
Rechte und Pflichten des Patienten, Vertraulichkeit der elektronischen Patientenakte und Nachvollziehbarkeit der Zugriffe auf Gesundheitsdaten.
Rahmenwerk geladen
Telemedizin und Versorgungsnetz
Vernetzte Leistungserbringer, Einwilligung aus der Ferne und Schutz der klinischen Fernsitzung.
Betrieb
Patientenextranet
Portal mit der Marke des Leistungserbringers, biometrische Prüfung, Einwilligung und Zugang per QR-Code vor Ort.
Betrieb
Service-Agenten rund um die Uhr
Terminvergabe und Bestätigung, Aufnahme und Unterlagen, begleiteter ARCO-Kanal und Nachbetreuung — zu jeder Zeit, mit den Abläufen des Leistungserbringers. Die Betreuung hängt nicht von den Sprechzeiten ab.
Betrieb
Sensible Daten und OIV-Status
ISMS nach ISO 27001 und 27005, Gesetz 21.663 für benannte Leistungserbringer und Gesundheitsdaten als besondere Kategorie nach Gesetz 21.719.
Referenzfall
Aufbau eines vollständigen ISMS unter einem hybriden Rahmenwerk aus CIS, NIST und ISO 27001 für das CESFAM Cristo Vive, das Gesundheitsvorschriften, Telemedizin und elektronische Patientenakte abdeckt, einschließlich der Gesetze 19.628, 21.719, 21.663, 20.584 und 21.459.
Hochschulbildung: Die Akkreditierung ist kein Projekt alle sechs Jahre mehr
Eine Hochschule erlebt den Zyklus verkehrt herum: Sie arbeitet fünf Jahre und widmet dann ein ganzes Jahr dem Rekonstruieren der Nachweise dessen, was sie getan hat. Diese Branchenlösung dreht die Logik um — jedes CNA-Kriterium ist mit dem Betrieb verknüpft, der es speist, und die Akte entsteht Monat für Monat.
Akkreditierung
CNA nach Dimension und Kriterium
Institutionell und je Studiengang, mit zugeordnetem Nachweis, Verantwortlichem und Status je Kriterium.
Daten
Studierende und Bewerber als betroffene Personen
Zehntausende betroffene Personen mit unterschiedlichen Zwecken: Zulassung, Studierendenwerk, studentische Gesundheit und Forschung, jeweils mit eigener Rechtsgrundlage.
Struktur
Standorte, Fakultäten und Einheiten
Dieselbe mehrstufige Struktur, die eine Akkreditierungsakte verlangt, mit Konsolidierung nach oben.
Tatsächlicher Stand dieser Branchenlösung
Das CNA-Rahmenwerk ist im Aufbau und für 2027 zusammen mit der Branche Bergbau vorgesehen. Eine Einrichtung kann heute auf dem Kern, Gesetz 21.719 und den ISO-Rahmenwerken arbeiten und die Akkreditierung aufnehmen, sobald sie verfügbar ist, ohne zu migrieren oder die gesammelten Nachweise neu zu erstellen.
Netzwerk und Kanal
Zwei Wege, auf der Seite von BRAINLOF zu stehen
Wir zertifizieren Partner, die einführen: Berater und Firmen, die die Norm in der Plattform des Kunden zum Laufen bringen. Und wir vereinbaren Kanalkonditionen mit jenen, die anbinden: Netzwerke, die die Plattform zu vielen Organisationen auf einmal bringen. Ein und derselbe Partner kann beides sein, aber es wird getrennt unterzeichnet, weil die Bedingungen verschieden sind.
Wir zertifizieren Sie, damit Sie einführen
Wenn Sie bereits in Sicherheit, Daten, Qualität oder Branchenvorschriften beraten, bilden wir Sie aus und zertifizieren Sie auf der Plattform, damit Sie das gesamte Projekt mit ihr darin liefern.
- Ausbildung und Zertifikat je Fachgebiet
- Eine eigene Umgebung zum Üben und für Vorführungen bei Ihren Kunden
- Weiterleitung von Kunden nach Ihrem Fachgebiet und Gebiet
- Das Projekt endet damit, dass Ihr Kunde arbeitet, nicht mit einem abgegebenen Bericht
Wir binden Organisationen an die Plattform an
Beratungen mit Kundenstamm, Holdings, die Töchter steuern, und Verbände oder Vereinigungen, die das Niveau aller ihrer Mitglieder auf einmal heben wollen.
- Multi-Organisation mit eigener Marke je Tochter oder Mitglied
- Vorzugskonditionen und wiederkehrende Provision je aktiver Organisation
- Partnerportal mit freigegebenem Co-Branding
Wer was einbringt
Beratungen
Ihre Methodik, mit einer Plattform dahinter
Sie liefern Analyse und Einführung wie immer, aber der Kunde behält die Fähigkeit im Haus und Sie haben wiederkehrende Erlöse statt eines Projekts, das endet.
Holdings
Steuerung der Gruppe, Eigenständigkeit je Tochter
Sie konsolidieren die Compliance aller Töchter auf einer Tafel, und jede arbeitet mit eigener Marke, eigenen Daten und eigenem Verschlüsselungsschlüssel.
Verbände und Vereinigungen
Heben Sie das Niveau aller Ihrer Mitglieder
Eine Vereinbarung bindet Dutzende Organisationen zu Vorzugskonditionen an. Der Verband geht vom Aussprechen von Empfehlungen zum Bereitstellen eines Werkzeugs über.
Vereinbarung und Zertifizierung
Ihr Team wird auf der Plattform und in den Rahmenwerken zertifiziert, die es einführen wird.
Ein Portal mit Ihrer Marke
Wir richten die Mutterorganisation und das Partnerportal ein, damit Sie die Identität und das freigegebene Co-Branding einbringen, die Sie brauchen.
Anbindung der Kunden
Jede Organisation Ihres Netzwerks kommt getrennt herein, mit ihrem Rahmenwerk, ihrer Marke und ihren Unternehmensfarben, ihrer Struktur und ihrem eigenen Tarif.
Optionale Unterstützung des Netzwerks für Ihren Kanal.
Leistung 01
Beratung
Die Urteilsarbeit, die keine Software ersetzt: die Organisation verstehen, die Norm auslegen und entscheiden, welche Maßnahmen gelten und mit welchem Umfang.
- Lückenanalyse gegen das zutreffende Rahmenwerk
- Umfang des Managementsystems und Erklärung zur Anwendbarkeit
- Risikoanalyse und Festlegung des Behandlungsplans
- Datenlandkarte, Zwecke und Rechtsgrundlagen
- Vorbereitung auf Akkreditierung oder Zertifizierung
Leistung 02
Einführung
Das System in der Plattform zum Laufen bringen, mit den Leuten des Kunden, die es nutzen. Das unterscheidet eine aktive Lizenz von einem Kunden, der verlängert.
- Einrichtung der Struktur, Töchter, Einheiten und Rollen
- Laden von Rahmenwerken, Maßnahmen, Assets und Lieferanten
- Migration vorhandener Nachweise und Dokumentation
- Inbetriebnahme des VVT, des ARCO-Kanals und des Vorfallregisters
- Schulung des Teams und Übergabe des Betriebs
Wie wir unsere Partner zertifizieren
Sie weisen Ihr Fachgebiet nach
Sie legen die Zertifizierungen vor, die Sie bereits in Sicherheit, Daten, Qualität, Arbeitssicherheit oder Branchenvorschriften besitzen. Das legt fest, in welchen Branchen Sie Kunden übernehmen können.
Wir bilden Sie auf der Plattform aus
Ausbildung an der normübergreifenden Engine, am Laden der Rahmenwerke, am VVT, am ARCO-Kanal und an der Erzeugung von Nachweisen, mit einer eigenen Umgebung zum Üben und für Vorführungen bei Ihren Kunden.
Sie erhalten die Akkreditierung
Bewertung und Sichtbarkeit als zertifizierter Partner je Fachgebiet, die Sie Ihren Kunden zeigen können und die diese auf unserer Website prüfen können.
Sie übernehmen Kunden und rezertifizieren
Wir leiten Kunden nach Ihrem Fachgebiet und Gebiet weiter. Die Akkreditierung wird erneuert, wenn sich die Rahmenwerke ändern, damit Ihr Team der Norm nicht hinterherläuft.
Verzeichnis zertifizierter Partner
Öffentlich und überprüfbar: Der Kunde kontrolliert das Zertifikat vor der Unterschrift, und der Partner gewinnt Sichtbarkeit durch die Zertifizierung. Mit dem echten Netzwerk zu vervollständigen.
| Partner | Zertifizierte Fachgebiete | Branche | Gebiet | Zertifikat |
|---|---|---|---|---|
| Beispielberatung A | ISO 27001 · ISO 27005 · Gesetz 21.719 | Gesundheit | Metropolregion und Valparaíso | Gültig bis 2027 |
| Beispielberatung B | NIST CSF · CIS · Gesetz 21.663 | OIV und öffentlicher Sektor | Landesweit | Gültig bis 2027 |
| Beispielberater C | ISO 9001 · ISO 45001 · DS 132 | Bergbau | Antofagasta | In Rezertifizierung |
Fachgebiete, in denen wir zertifizieren
Mit den tatsächlichen Einzelheiten des Programms zu vervollständigen.
Was wir messen, und was nicht
Eine unterzeichnete Vereinbarung ist keine angebundene Organisation. Das Programm wird an den aktiven Organisationen in Ihrem Netzwerk gemessen, nicht an angekündigten Abkommen — und so berichten wir es auch.
Kostenlose Standortbestimmung
Wie stark sind Sie von Gesetz 21.719 betroffen?
Vier Fragen. Am Ende sehen Sie Ihren Grad der Betroffenheit und die Lücken, die ein Prüfer zuerst ansehen würde. Ohne etwas zu installieren und unverbindlich.
1. Führen Sie ein aktuelles Verzeichnis von Verarbeitungstätigkeiten?
2. Wie üben betroffene Personen heute ihre Rechte aus?
3. Können Sie belegen, wann eine Maßnahme angewandt wurde und von wem?
4. Setzen Sie KI in Prozessen ein, die Menschen betreffen (Aufnahme, Auswahl, Scoring)?
Was Sie bekommen
Eine Landkarte der Lücken, kein Prospekt
Der Bericht listet Ihre Lücken nach Sanktionsrisiko priorisiert auf, mit dem Artikel, der sie verlangt, und dem Nachweis, der zu erbringen wäre, um sie zu schließen.
Wozu es danach dient
Es ist die Tagesordnung des ersten Gesprächs
Wenn Sie mit uns sprechen möchten, beginnen wir nicht mit einer Produktpräsentation: Wir beginnen mit Ihren eigenen Lücken auf dem Bildschirm.
Zugang zur Plattform
Wie möchten Sie hereinkommen?
Es gibt zwei verschiedene Türen, weil es zwei verschiedene Welten sind: das Team, das die Organisation von innen betreibt, und die Menschen, die diese Organisation betreut.
Ich bin Nutzer einer Organisation
Zugang für das interne Team: Administratoren und Nutzer, die die Module nach ihrem Profil und ihrer Ebene in der Struktur bedienen.
- Ihr Zugang richtet sich nach Ihrer Rolle: Sie sehen nur die Daten, die Ihnen zustehen
- Jede Sitzung wird als Nachweis der Zugriffskontrolle erfasst
Ich bin Lieferant, Mitglied oder Abonnent
Service-Extranet: Zugang zum Portal mit der Marke Ihrer Einrichtung für Vorgänge, Dokumente, Identitätsprüfung und freigeschaltete Leistungen.
- Nutzen Sie den Marken-Link, den Ihre Einrichtung Ihnen gegeben hat
- Sie können Ihre Rechte an Ihren Daten über dasselbe Portal ausüben
Den Link Ihrer Einrichtung verloren?
Jede Tochter hat ihre eigene Extranet-Adresse, mit ihrem Logo und ihren Farben. Wenn Sie ihn nicht zur Hand haben, fragen Sie die Organisation, die Sie betreut: Wir können ihn nicht herausgeben, denn das Portal und seine Nutzer gehören ihr.
Ressourcen
Was kommt, wann, und was vorher zu tun ist
Der chilenische Regulierungskalender hat feste Termine und je nach Betroffenem unterschiedliche Folgen. Das hier muss bereitstehen — kostenlos und ohne vorherige Anmeldung.
Regulierungskalender
Bereits in Kraft — Gesetz 21.663, Rahmen für Cybersicherheit
Durchsetzbare Pflichten für wesentliche Dienste und Betreiber von vitaler Bedeutung: ISMS, Cybersicherheitsbeauftragter, Risikosteuerung und Vorfallmeldung an die ANCI binnen drei Stunden. Bußgelder bis zu 40.000 UTM.
Juli 2026 — Endgültige Liste der OIV
Die ANCI hat das erste Benennungsverfahren abgeschlossen. Die benannten Einrichtungen haben ab sofort verschärfte Pflichten, ohne Anpassungszeit.
1. Dezember 2026 — Gesetz 21.719 vollständig durchsetzbar
Die Agentur für den Schutz personenbezogener Daten nimmt ihre Arbeit auf, mit der Befugnis, von Amts wegen zu ermitteln, bis zu 20.000 UTM zu verhängen, die Aussetzung der Verarbeitung anzuordnen und ein nationales Sanktionsregister zu veröffentlichen.
1. Dezember 2027 — Ende der Schonfrist für kleinere Unternehmen
In den ersten zwölf Monaten erhalten sie für ihre ersten Verstöße eine schriftliche Verwarnung statt eines Bußgeldes. Danach gilt das Sanktionsregime vollständig.
Leitfäden zum Herunterladen
Leitfaden
Checkliste zum VVT
Welche Felder Gesetz 21.719 verlangt, wie Sie Ihre Verarbeitungstätigkeiten erheben und welche Fehler bei der ersten Durchsicht auftauchen.
Leitfaden
Die ersten 90 Tage des Datenbeauftragten
Ein 30-, 60- und 90-Tage-Plan für alle, die die Rolle gerade übernommen haben: was zu erheben, was zu dokumentieren ist und in welcher Reihenfolge.
Leitfaden
Mindestnachweis gegenüber der ANCI
Was in einer Vorfallmeldung verlangt wird, wie die Dreistundenfrist läuft und welche Unterlagen man haben muss, bevor es passiert.
Regulatorische Hinweise
Wir melden uns, wenn sich die Vorschrift ändert
Eine E-Mail, wenn ein Beschluss veröffentlicht wird, sich eine Frist ändert oder ein Rahmenwerk aktualisiert wird, das Sie betrifft. Ohne festen Takt: nur wenn es etwas zu tun gibt. Es ist im Übrigen genau das, was die Plattform innen tut.
Kontakt
Wir zeigen Ihnen die Plattform anhand Ihrer eigenen Wirklichkeit
Die Demo ist kein Rundgang durch Funktionen: Wir laden einen echten Prozess von Ihnen und Sie sehen, welcher Nachweis entsteht, wenn jemand ihn ausführt.
Unternehmensdaten
| Firmenname | LOF Limitada |
| Marke | BRAINLOF · lofconsultoria.com |
| Anschrift | Santiago de Chile |
| Geschäftliche E-Mail | info@lofconsultoria.com |
| Rechte an Ihren Daten | info@lofconsultoria.com |
| Öffnungszeiten | Montag bis Freitag, 9:00 bis 18:00 Uhr |
RUT und Telefon werden vor der Veröffentlichung ergänzt: Sie sind in technischen Bewertungen von Ausschreibungen verlangt.
Gesetz 21.719
Kanal für Betroffenenrechte
Üben Sie Ihre Rechte an den personenbezogenen Daten aus, die verarbeitet werden von LOF Limitada: Auskunft, Berichtigung, Löschung, Widerspruch, Datenübertragbarkeit und Einschränkung. Wir antworten innerhalb der gesetzlichen Frist.
Wir fragen Ihren RUT nur ab, um Ihre Identität zu prüfen. Werden Ihre Daten von einer Organisation verarbeitet, die BRAINLOF nutzt, üben Sie Ihre Rechte gegenüber dieser Organisation über deren eigenes Portal aus: Dieser Kanal ist der von LOF Limitada als Verantwortlicher.