Opération · conformité · intelligence artificielle
Opérez pendant que vous vous conformez
Le conseil livre des documents ; l'Agence contrôle des opérations. Gérez vos actifs, projets, personnes, fournisseurs, risques, incidents, plans, activités et agents IA à l'intérieur de la plateforme, et la preuve s'émet d'elle-même, traçable jusqu'à l'article que la loi exige.
Le vrai problème
Personne ne manque à ses obligations exprès. Le problème, c'est de ne pas pouvoir le prouver.
Votre organisation sauvegarde déjà, contrôle les accès, demande le consentement et évalue ses fournisseurs. Ce qui lui manque, c'est l'enregistrement daté, attribuable et traçable de ces opérations — c'est exactement ce que l'on demande quand le contrôle arrive.
Aujourd'hui
La conformité vit en dehors de l'opération
L'organisation travaille dans ses systèmes et, par ailleurs, quelqu'un retranscrit dans une GED ce qui s'est passé, pour avoir de quoi répondre. Le rapport naît périmé.
Avec BRAINLOF
De multiples fonctions à forte utilisation intégrées : l'opération a lieu à l'intérieur et la preuve est émise dans le même geste. Aucune retranscription ne prend du retard.
Aujourd'hui
Chaque norme est un projet séparé
ISO 27001 d'un côté, la Loi 21.719 de l'autre, qualité et sécurité au travail dans des dossiers différents. Les mêmes contrôles sont montés trois fois.
Avec BRAINLOF
Un seul moteur agnostique croise les référentiels et établit votre socle. Un contrôle évalué répond à toutes les normes qui l'exigent.
Aujourd'hui
Il n'y a pas assez de spécialistes
Le Chili accuse un déficit estimé à 28 000 professionnels de la cybersécurité. Il n'y a pas assez de monde pour faire ce travail à la main, à aucun prix.
Avec BRAINLOF
L'IA apporte le référentiel avec ses contrôles, ses documents et ses activités, et guide pas à pas. Ce qui exigeait un spécialiste devient opérable par votre équipe.
Aujourd'hui
La personne concernée n'a aucun moyen d'exercer ses droits
Le RAT, le consentement et le canal ARCO sont une obligation pour toute organisation qui traite des données personnelles, quelle que soit sa taille. Presque personne ne les a opérationnels.
Avec BRAINLOF
Portail ARCO, gestion du consentement et RAT vivant alimenté par votre propre opération. Toujours inclus, jamais derrière une offre supérieure.
Aujourd'hui
Holdings, réseaux et fédérations ne peuvent pas gouverner leurs membres
Un holding ne voit pas l'état de ses filiales ; une fédération recommande mais ne peut pas fournir d'outil ; un réseau de santé répète le même travail dans chaque établissement.
Avec BRAINLOF
Multi-organisation véritable : chaque filiale avec sa marque, ses données et sa clé de chiffrement ; la maison mère consolide sans voir ce qui ne la regarde pas.
Aujourd'hui
Votre réglementation sectorielle n'est dans aucun logiciel
Accréditation de la Superintendencia de Salud, réglementation CMF, DS 132, accréditation CNA : aucune suite internationale ne les modélise, et les traduire à la main prend des mois.
Avec BRAINLOF
Référentiels sectoriels chiliens préconfigurés, maintenus et mis à jour quand la règle change. Sans nouveau projet.
Voilà à quoi cela ressemble de l'intérieur
Plateforme opérationnelle, pas seulement documentaire
Parcourez quelques vues de la plateforme en fonctionnement sur un établissement de démonstration. Les données sont fictives ; la structure et le comportement sont réels.
Ce qui compte, ce n'est pas où se trouve le risque, mais de combien il a bougé. Si les deux matrices se ressemblent, les contrôles ne servent à rien. Chaque case ouvre les risques qui la composent, avec leur propriétaire et leur processus.
Risque inhérent · 23
Impact 1 → 5 · probabilité en vertical
Risque résiduel · les mêmes 23
Après le traitement appliqué
L'horloge part de l'enregistrement, pas de la réunion. Chaque incident porte sa gravité, sa phase, son responsable et le délai de notification que la règle exige — avec l'échéance sous les yeux.
| Code | Incident | Gravité | Phase | Responsable | Prochaine échéance |
|---|---|---|---|---|---|
| INC-2026-001 | Rançongiciel sur serveur de fichiers | S1 Critique | Phase 3 | Responsable cybersécurité | Échéance dans 1 h 40 |
| INC-2026-002 | Hameçonnage ciblant des comptes internes | S2 Élevé | Phase 2 | Responsable cybersécurité | Échéance dans 6 h |
| INC-2026-003 | Tableur exposé dans un dossier partagé | S1 Critique | Phase 4 | Délégué à la protection des données | Notifié |
| INC-2026-006 | Perte d'un appareil contenant des données personnelles | S2 Élevé | Phase 2 | Délégué à la protection des données | En évaluation |
| INC-2026-008 | Logiciel malveillant sur un poste de laboratoire | S4 Faible | Phase 1 | Support informatique | Sans échéance |
Des règles fixes et auditables sur les données que votre organisation a déjà chargées. Ce n'est pas un modèle qui donne son avis : c'est une règle déterministe qui examine vos propres informations et désigne les enregistrements précis à l'origine de chaque constat. Ensuite l'IA propose ; vous décidez.
Processus marqués comme critiques dans la cartographie des données pour lesquels personne n'a encore déclaré ce qui peut mal tourner.
Ils conservent des données personnelles sensibles ou des informations confidentielles et ne déclarent aucun chiffrement au repos.
Chaque contrôle exige des documents, et chaque document a une périodicité et un responsable. Le système génère le calendrier des preuves et montre quelle réglementation couvre chaque pièce. Une GED range des fichiers ; celle-ci les exige.
| Document | Contrôles | Classe | État | Périodicité | Couverture |
|---|---|---|---|---|---|
| Acte constitutif du comité de sécurité | GOV-03 | Compte rendu ou procès-verbal | En attente | Unique | ISO 27001 · 2 |
| Catalogue des données personnelles | GOV-02 · PRV-01 | Rapport | En cours | Annuelle | Loi 21.719 · 4 |
| Procès-verbal de revue de la méthodologie des risques | RISK-01 | Compte rendu ou procès-verbal | En attente | Annuelle | ISO 27005 |
| Matrice des profils et privilèges dans les systèmes | IAM-02 · IAM-04 | Matrice | En cours | Mensuelle | ISO 27001 · 3 |
| Procès-verbaux des séances du comité de sécurité | GOV-03 | Compte rendu ou procès-verbal | En attente | Trimestrielle | Loi 21.663 · 5 |
44 documents exigés par le référentiel actif · le calendrier des échéances se génère tout seul
Le CRM laisse lui aussi une preuve. Chaque opportunité, contact et campagne entre avec une base légale et un consentement traçable, de sorte que le commercial cesse d'être l'angle mort du RAT.
Entonnoir des opportunités ouvertes
Pipeline pondéré par étape
L'obligation réglementaire apparaît dans l'agenda de celui qui doit la remplir. Comités, échéances de preuves, délais de notification et revues du RAT ne vivent pas dans un rapport : ils arrivent dans le calendrier de la personne responsable, avec leur origine en évidence.
Chaque activité conserve le module et le contrôle qui l'ont fait naître. Si elle est reprogrammée, l'échéance réglementaire ne bouge pas avec elle.
L'assistant de la plateforme ne voit que de la documentation, jamais vos données. Il explique ce que fait chaque application, dans quel ordre il convient de la configurer et ce qui est enregistré dans chaque champ, limité à ce dont dispose le profil de celui qui pose la question. Il ne consulte pas vos informations et n'exécute pas d'actions à votre place.
Administration
Vues de démonstration avec des données fictives. La configuration réelle dépend du référentiel et de la structure de chaque établissement.
La différence de catégorie
Presque tout ce qui se vend comme conformité au Chili est une GED avec un circuit de validation
Déposez le document, validez-le, classez-le et que quelqu'un s'en souvienne dans un an. C'est utile pour ranger des papiers, mais la preuve reste le papier — et le contrôle ne demande pas le papier, il demande l'opération qui le soutient.
L'approche habituelle
GED et circuit de validation
Un référentiel de politiques et de procédures, avec validations et rappels. L'organisation continue d'opérer dehors, dans ses propres systèmes, et quelqu'un doit retranscrire à la main ce qui s'y est passé pour en garder trace ici.
- Le document est la fin, pas la conséquence
- La preuve est retranscrite, et c'est pour cela qu'elle prend du retard
- Rien n'oblige l'écrit à correspondre à ce qui est fait
Notre approche
De multiples fonctions à forte utilisation, intégrées entre elles
L'opération quotidienne a lieu dans la plateforme : actifs, projets, personnes, fournisseurs, signatures, campagnes et service. Le document est émis comme résultat de cette opération, et non l'inverse.
- Une seule donnée alimente administration, risque et conformité
- La preuve naît datée et attribuée, sans retranscription
- L'écrit et le fait ne peuvent pas diverger : c'est le même enregistrement
La différence est dans le croisement
Pour tous les fronts de travail, un seul moteur qui les croise
Chaque module fonctionne seul et transmet ses données aux autres et au moteur multinorme avec IA. De ce croisement naît la preuve — datée, attribuée et traçable jusqu'à l'article que la loi exige —, et c'est ce qu'une GED ne peut pas produire par conception.
- Vous saisissez une donnée une fois et elle sert aux actifs, au risque, aux personnes et à la conformité à la fois.
- Un seul moteur pour tous les référentiels : ISO 27001, NIST CSF et les lois 21.719 et 21.663.
- L'IA raisonne sur ce croisement avec un cloisonnement strict par organisation.
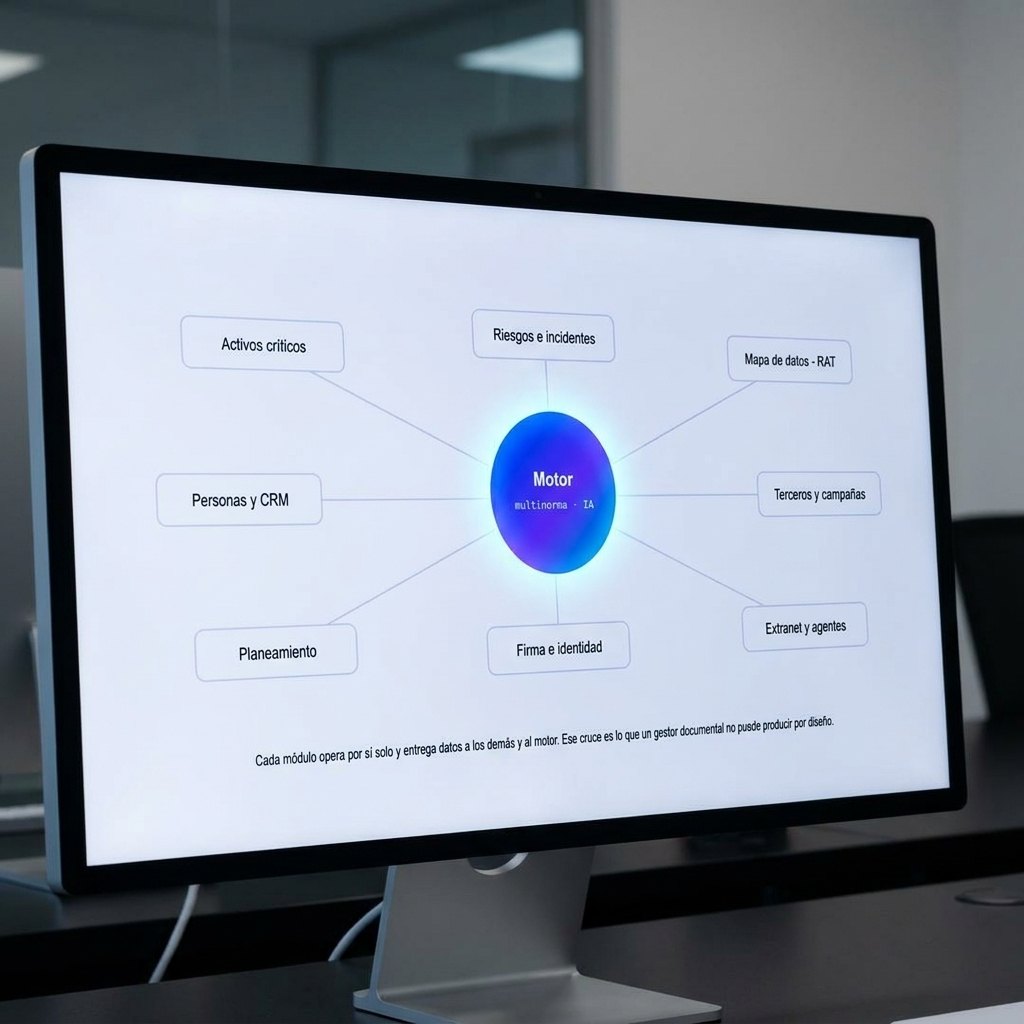
Les fonctions qui s'intègrent
Chaque fonction opère seule et transmet des données aux autres et au moteur de conformité. Ce croisement est ce qu'une GED ne peut pas produire par conception, quels que soient les circuits de validation qu'elle ajoute.
Par où vous entrez
Deux façons de travailler avec la plateforme
Mon organisation doit se conformer
Cliniques et réseaux de santé, banques et fintechs, municipalités et services de l'État, sites miniers, universités et tout Opérateur d'Importance Vitale désigné par l'ANCI.
- Le référentiel de votre secteur déjà chargé, pas un modèle générique
- Une preuve prête pour le contrôle dès le premier mois
- Vous partez de ce dont vous avez besoin et ajoutez des capacités le moment venu
J'apporte la conformité à un réseau
Cabinets de conseil qui implémentent, holdings qui gouvernent des filiales, fédérations et associations qui doivent relever le niveau de tous leurs adhérents d'un coup.
- Multi-organisation avec marque propre par filiale ou adhérent
- Votre méthodologie dans la plateforme, pas la nôtre par-dessus
- Un revenu récurrent au lieu de projets qui se terminent
L'idée centrale
Quand vous opérez, vous êtes déjà en conformité
Ce n'est pas une promesse marketing : c'est une conséquence de l'endroit où vit la donnée. Comme l'actif, le projet, la personne et le fournisseur sont dans la plateforme, le contrôle que la règle exige est satisfait par l'enregistrement que l'opération a déjà produit.
Protection des données native
Un seul standard de protection pour toutes vos relations
La Loi 21.719 ne distingue pas un client d'un candidat à un emploi : tous deux sont des personnes concernées. Chaque personne que vous enregistrez entre avec une base légale, un consentement et un cloisonnement par organisation, et alimente le même Registre des Activités de Traitement.
Lien commercial
Contacts et clients
Une fiche avec l'historique complet, la finalité déclarée et le consentement pour chaque canal de contact autorisé.
Lien contractuel
Fournisseurs et tiers
Évalués et suivis, avec contrat de sous-traitance et preuves qui expirent.
Lien de travail
Salariés et collaborateurs
Données sensibles de la relation de travail protégées, avec un accès limité par rôle et la traçabilité de chaque consultation.
Lien de service
Patients, étudiants et adhérents
Ils entrent par l'extranet avec vérification d'identité, exercent leurs droits et voient ce qui est fait de leurs données.
Intelligence artificielle
L'IA exécute. Le contrôle est à vous.
Dans la plateforme, l'IA rédige, évalue contrôle par contrôle, lit des documents et répond par la voix — et vos équipes décident jusqu'où elle va seule, ce qui exige une signature et ce qui est annulé. Comme la Loi 21.719 encadre les décisions automatisées, nous vous donnons les outils pour gouverner toute l'IA qu'utilise votre organisation.
Voir la couche d'IA complèteAssistant BRAINLOF
Génère l'évaluation préliminaire de la Loi 21.719 pour le service des admissions.
Contrôle du client
Nous donnons la plateforme. Le contrôle reste chez vous.
Une plateforme de conformité manipule ce qu'une organisation a de plus sensible : ses données, ses preuves et les décisions qu'elle prend sur des personnes. Rien de tout cela ne peut rester du côté du fournisseur.
Vos données
Votre propre clé de chiffrement
Chaque organisation conserve ses documents avec sa clé, dans un stockage privé. Ni le fournisseur de stockage ni nous n'accédons au contenu.
Vos preuves
Exportables quand vous voulez
L'historique de conformité est à vous et sort au format d'audit. Rester doit être une décision, pas un coût de sortie.
Votre IA
C'est vous qui fixez les seuils
Ce qu'un agent règle seul, ce qui exige la signature d'une personne et ce qui est annulé. L'autonomie est définie par votre équipe, système par système.
Vos équipes
C'est vous qui définissez qui voit quoi
Profil, privilège et ressource : chaque personne n'accède qu'à ce que son rôle et son niveau dans la structure autorisent, et chaque accès est enregistré.
Votre périmètre
Vous ajoutez et retirez ce que vous utilisez
Modules, référentiels et filiales s'ajustent quand votre réalité change. Sans utilisateurs comptés et sans payer ce que vous n'utilisez pas.
Votre marque
Les portails sont les vôtres
Chaque filiale accueille ses patients, fournisseurs ou adhérents avec son logo et ses couleurs. La personne concernée voit votre établissement, pas nous.
Ce qui nous distingue
Quatre atouts pour un meilleur service.
Une combinaison difficile à reproduire, car nous nous intégrons là où la couverture est complexe et nous nous adaptons aux besoins opérationnels de votre organisation si nécessaire. Avec des consultants d'une vaste expérience du marché de la cybersécurité et de la technologie, nous avons créé des solutions uniques non seulement pour documenter, mais pour opérer en se conformant, en gardant la maison en ordre pendant que nos utilisateurs assurent le service en continu.
Atout 01
Une couche d'opération avec la conformité en dessous
Les suites GRC gèrent des contrôles et observent des systèmes externes. BRAINLOF gère en plus les actifs, les projets, les personnes, les signatures, les campagnes et l'identité : la preuve naît à l'intérieur, elle n'est pas importée.
Atout 02
Profondeur sectorielle chilienne
Superintendencia de Salud, Loi 20.584, DS 132 et SERNAGEOMIN, réglementation CMF, Loi 21.521 Fintech, accréditation CNA et DS 44. C'est la barrière qu'un entrant international n'amortit pas sur un marché de cette taille.
Atout 03
Multi-organisation avec une marque par filiale
Une maison mère gouverne ses filiales avec un cloisonnement strict et chacune ouvre ses propres portails pour les fournisseurs, adhérents ou patients. C'est ce qui rend techniquement possible le modèle de réseau et de canal.
Atout 04
Un extranet avec des agents qui servent vos clients
Clients, étudiants, abonnés, adhérents ou fournisseurs règlent leurs démarches 7×24, assistés par une IA qui vérifie l'identité, exécute et clôture — et chaque interaction reste avec sa base légale, son consentement, son enregistrement documenté et une conformité stricte.
Cas de référence
Fundación Cristo Vive : soins primaires à Recoleta, avec un SMSI en fonctionnement
Construction d'un Système de Management de la Sécurité de l'Information complet sous référentiel hybride CIS, NIST et ISO 27001 pour le CESFAM Cristo Vive, couvrant la réglementation de santé, la télémédecine et le dossier patient informatisé, y compris les lois 19.628, 21.719, 21.663, 20.584 et 21.459.
Le CESFAM fonctionne depuis 1993 dans le cadre d'une convention avec le Servicio de Salud Metropolitano Norte et fait partie du réseau public de santé. Un tel établissement traite les données sensibles d'une population entière, avec des horaires élargis et des urgences : il n'y a pas de fenêtre pour arrêter l'activité pendant la mise en conformité. Les agents de service, eux, répondent 24×7 sans dépendre des horaires du cabinet.
Population desservie
25.000
personnes de Recoleta et des environs selon le modèle de santé familiale
Consultations par an
+20.000
personnes prises en charge chaque année dans le pôle santé de la Fondation
En activité depuis
1993
en convention avec le Servicio de Salud Metropolitano Norte
Référentiels mis en œuvre
3 + 2
CIS, NIST et ISO 27001, croisés avec les lois 21.719 et 21.663
Chiffres de couverture publiés par la Fundación Cristo Vive. Ils correspondent à l'activité de l'établissement, non à des utilisateurs de BRAINLOF.
Consultants certifiés
La plateforme n'arrive pas seule. Elle arrive avec quelqu'un qui sait la mettre en œuvre.
Votre mise en œuvre est assurée par un consultant dont la certification est reconnue dans le domaine qui vous concerne : sécurité de l'information, protection des données, qualité, sécurité au travail ou réglementation sectorielle. C'est ce qui transforme une licence en un système de management qui fonctionne — et ce qu'aucune suite internationale n'a au Chili.
Références vérifiables
Vous savez qui entre dans votre organisation
Le consultant affecté justifie de sa certification dans le domaine et est certifié sur la plateforme. Vous pouvez demander les deux avant de signer.
Couverture par spécialité
Le spécialiste que votre norme exige
Ce n'est pas le même profil qui met en place un SMSI et celui qui prépare une accréditation de santé ou un DS 132 minier. L'affectation se fait par domaine, pas par disponibilité.
Indépendance
Nous mettons en œuvre ; c'est un tiers qui certifie
Le réseau fournit du conseil et de la mise en œuvre, pas de l'audit de certification. Cette séparation est ce qui rend la preuve que vous laissez recevable devant l'organisme certificateur et devant l'Agence.
Pourquoi cela compte plus qu'une intégration
Le Chili accuse un déficit estimé à 28 000 spécialistes en cybersécurité. Le goulot d'étranglement n'est pas le logiciel : c'est de trouver qui le fera fonctionner. Recruter ce profil prend aujourd'hui des mois et met en concurrence toute l'industrie ; ici, il est compris dans le projet.
Structure
Une organisation, tous ses niveaux
Modélisez votre établissement, ses filiales ou succursales, ses départements, unités et équipes. Chaque niveau n'accède qu'à ce qui le concerne, et les évaluations parcourent toute la structure ou se consolident vers le haut.
- Contrôle d'accès par rôle et par organisation, avec séparation des tâches par conception
- Marque personnalisée par filiale : logo et palette propres à chaque portail
- Évaluations par filiale, par département ou consolidées du groupe
- Documents avec chiffrement d'enveloppe et clé propre par organisation
Secteurs
Conçue pour les industries les plus réglementées du Chili
Questions fréquentes
Ce qu'on nous demande le plus sur la conformité au Chili
Quand la Loi 21.719 entre-t-elle en vigueur et que je risque si je ne m'y conforme pas ?
Elle a été publiée en décembre 2024 et est pleinement applicable depuis le 1er décembre 2026, après vingt-quatre mois d'adaptation. Les sanctions atteignent 20 000 UTM pour les infractions très graves et jusqu'à 4 % du chiffre d'affaires annuel en cas de récidive. L'Agence peut en outre ordonner la suspension du traitement et publier un registre national des sanctions.
Qu'est-ce que le Registre des Activités de Traitement et pourquoi en ai-je besoin ?
C'est l'inventaire de la façon dont votre organisation traite les données personnelles : finalité, base légale, catégories de données, durées de conservation et destinataires. La loi exige de le tenir à jour. Dans BRAINLOF il est généré et maintenu vivant à partir de votre cartographie des données et de l'activité quotidienne, sans le refaire à chaque fois.
Qu'exige la Loi 21.663 et qui oblige-t-elle ?
Elle oblige en particulier les services essentiels et les Opérateurs d'Importance Vitale à mettre en place un SMSI, à désigner un responsable cybersécurité, à gérer les risques et à signaler les incidents à l'ANCI dans un délai maximum de trois heures. Elle est déjà en vigueur et sans période de grâce.
Je suis une petite entreprise, ai-je le temps ?
Moins qu'il n'y paraît. Pendant les douze premiers mois d'application, les entreprises de petite taille reçoivent un avertissement écrit au lieu d'une amende pour leurs premières infractions. Cela prend fin en décembre 2027, et l'avertissement ne dispense pas de corriger ni ne protège contre une réclamation de la personne concernée.
En quoi est-ce différent d'un cabinet de conseil classique ?
Un cabinet livre des documents ; le contrôle examine des opérations. BRAINLOF laisse une preuve opérationnelle traçable par article de loi et un suivi continu, au lieu d'un rapport qui se périme. Et il laisse une capacité installée dans votre équipe au lieu d'emporter le savoir à la fin du projet.
Est-ce utile pour n'importe quelle réglementation ou seulement pour les lois chiliennes ?
Le moteur est agnostique : ISO 27001, 27005, 9001 et 14001, NIST CSF, CIS, Normes Chiliennes et référentiels propres, ainsi que les lois chiliennes 21.719, 21.663 et 20.584. Les référentiels se croisent entre eux pour qu'un contrôle évalué réponde à toutes les normes qui l'exigent.
Comment savoir si mon organisation est Opérateur d'Importance Vitale ?
L'ANCI désigne les OIV par résolution et publie la liste. Le premier processus s'est clos le 24 juillet 2026. Si votre établissement a été désigné, vous en êtes informé et vous avez des obligations renforcées immédiatement exigibles : SMSI, responsable cybersécurité, gestion des risques et signalement des incidents en trois heures, avec des amendes jusqu'à 40 000 UTM.
Je ne suis pas OIV, mais mon client l'est. Cela me concerne-t-il ?
Oui, et c'est par là que la plupart des organisations découvrent qu'elles ont des obligations. La Loi 21.663 pousse les OIV à exiger des standards de leur chaîne de fournisseurs : vous allez donc recevoir des questionnaires de sécurité et des clauses contractuelles qui n'existaient pas avant. Y répondre avec des preuves et non des promesses est aujourd'hui une condition pour continuer à leur vendre.
L'IA est-elle entraînée avec les données de mon organisation ?
Non. La couche d'intelligence artificielle est découplée de la logique métier et fonctionne avec un cloisonnement strict par organisation : ni l'utilisateur ni le modèle n'accèdent à des données en dehors du locataire et du rôle de la session. Vos données n'alimentent pas de modèles et ne servent pas à améliorer le service d'autres clients.
Comment évitez-vous que l'IA invente des risques ou des contrôles ?
En séparant qui trouve de qui rédige. La détection fonctionne avec des règles fixes et auditables sur les données que votre organisation a déjà chargées, et chaque constat désigne les enregistrements précis qui en sont à l'origine. C'est seulement ensuite que l'IA propose le risque rédigé, et qu'une personne l'accepte, le modifie ou l'écarte.
Je suis déjà certifié ISO 27001. À quoi cela me sert-il ?
La certification atteste d'un moment ; le contrôle interroge l'activité continue. La plateforme maintient le SMSI vivant entre deux audits, croise votre référentiel actuel avec les lois 21.719 et 21.663 sans remonter les mêmes contrôles, et laisse le dossier prêt pour l'audit de surveillance sans le reconstruire.
Puis-je charger mon propre référentiel ou mes normes internes ?
Oui. Le moteur est agnostique : outre les référentiels inclus, vous pouvez définir les vôtres avec vos contrôles, vos documents exigés et vos périodicités, et les croiser avec les normes externes pour qu'un contrôle évalué réponde à toutes à la fois.
Comment protégez-vous les données de mon organisation ?
Documents avec chiffrement d'enveloppe et clé propre par organisation dans un stockage privé, cloisonnement strict entre organisations, contrôle d'accès par rôle, sessions de courte durée, journalisation des accès et défenses contre l'OWASP Top 10. La plateforme s'exécute sur une infrastructure d'hébergement certifiée SOC 2 type II et ISO 27001.
Faut-il des connaissances techniques et combien de temps dure la mise en œuvre ?
Vous n'avez pas besoin d'être expert : l'IA apporte le référentiel avec ses contrôles, documents et activités, et guide pas à pas. Ce qu'un cabinet classique met des mois à faire se réduit à des semaines. La mise en œuvre est assurée par un consultant certifié du réseau, dans le domaine que votre norme exige.
Que font exactement les agents de service avec IA ?
Ils servent 24×7 vos clients, patients, étudiants ou fournisseurs par chat, voix ou portail ; ils exécutent le flux du service selon les règles de votre organisation ; ils escaladent vers une personne quand le cas dépasse le seuil défini par votre équipe ; et ils laissent l'interaction enregistrée avec sa base légale et son consentement. Ils ne prennent pas de décisions cliniques, financières ni disciplinaires.
Mon organisation utilise l'IA en admission ou en recrutement. Est-ce réglementé ?
Oui. La Loi 21.719 encadre les décisions automatisées qui touchent des personnes : elles exigent une base légale, une information de la personne concernée et un droit d'opposition. BRAINLOF permet d'inventorier vos systèmes d'IA, de désigner un responsable pour chacun, d'enregistrer les décisions et de fixer ce que le modèle règle et ce qu'une personne signe.
Puis-je emporter mes données si je change de plateforme ?
Oui. L'historique de conformité est à vous et s'exporte au format d'audit quand vous le demandez. Rester devrait être une décision, pas un coût de sortie.
Travaillez-vous avec des cabinets, des holdings et des fédérations ?
Oui, de deux manières différentes : nous certifions des partenaires qui déploient la plateforme chez leurs clients, et nous concluons des accords de canal avec des réseaux qui intègrent de nombreuses organisations à la fois. Ils se signent séparément parce que ce sont des relations différentes.
Suis-je tenu de nommer un délégué à la protection des données ?
La Loi 21.719 exige de désigner des responsables du traitement et, dans certains cas, un chargé de prévention avec des missions précises. Même si vous n'y étiez pas tenu, avoir quelqu'un de désigné avec un périmètre écrit est la première chose qu'un contrôle vérifie. Si vous n'avez personne à nommer, le réseau de partenaires assure ce rôle en externe.
Que faire en cas de fuite de données ?
La plateforme enregistre l'incident avec sa taxonomie, déclenche les délais applicables et constitue le dossier de notification. Ce qui ne s'improvise pas, c'est l'amont : avoir la cartographie des données, l'inventaire des actifs et le canal de communication définis avant l'incident. C'est le travail que la plateforme laisse fait.
Est-ce que cela s'intègre à mes systèmes actuels ?
Aujourd'hui l'activité a lieu dans la plateforme et la preuve y naît, elle n'est pas importée de l'extérieur. Les intégrations natives avec les fournisseurs d'identité, le cloud et le SIEM, ainsi que l'authentification unique et l'API publique, sont en développement. Nous le disons ainsi parce que c'est l'écart le plus souvent cité face aux suites internationales.
En quoi l'assistant se distingue-t-il des agents ?
L'assistant de la plateforme est pour votre équipe : il guide la configuration et explique ce qui est enregistré dans chaque champ, et il ne voit que la documentation disponible pour ce profil — il n'accède pas à vos données et n'exécute pas d'actions. Les agents de service sont pour vos clients : ils répondent 24×7, règlent des démarches complètes et laissent la preuve de chaque interaction.
Nous sommes un réseau, un holding ou une fédération. Comment cela fonctionne-t-il ?
Une organisation mère gouverne ses filiales ou adhérents avec un cloisonnement strict : chacune opère avec sa marque, ses données et sa propre clé de chiffrement, tandis que la maison mère consolide l'état du groupe. C'est la même architecture qui soutient le programme de canal, et elle est déjà construite.
Puis-je l'essayer avant de décider ?
Oui. Le diagnostic d'exposition à la Loi 21.719 est gratuit, prend quatre minutes et renvoie vos écarts priorisés avec l'article qui les impose. Si vous allez plus loin, ce résultat est le point de départ de la configuration, et la démonstration se fait sur un de vos processus réels au lieu d'une présentation produit.
Commencez par mesurer
Arrêtez de rassembler des preuves. Commencez à en émettre.
Nous vous montrons, sur un processus réel, comment cela s'enregistre quand quelqu'un l'exécute dans la plateforme. Sans engagement.
Plateforme
Un moteur agnostique, tous vos référentiels sur la même base
La même machine qui évalue ISO 27001 gère la Loi 21.719, ISO 9001, la sécurité au travail, les Normes Chiliennes ou vos normes internes. Les normes et la législation se croisent entre elles : un contrôle évalué répond donc à toutes les normes et lois que vous voulez relier, et vous ne repartez pas de zéro à chaque certification ou réglementation sectorielle.
Moteur
Évaluation contrôle par contrôle
Avec orientation automatique, score en temps réel et traçabilité jusqu'à l'article de loi.
- Référentiels inclus et référentiels propres
- Croisement entre lois chiliennes et étrangères
- Un socle unique par organisation
- Calendrier des échéances et alertes
Preuve
Un enregistrement à valeur probante
Chaque opération est datée, attribuée à une personne et rattachée au contrôle qu'elle satisfait.
- Audits et constats avec suivi
- Rapports, procès-verbaux et RAT générés automatiquement
- Documentation exportable pour le contrôle
- Un historique cumulé qui ne se perd pas
Architecture
Multi-organisation à plusieurs niveaux
Organisation, filiales, départements, unités, équipes et utilisateurs, chacun avec son périmètre.
- Cloisonnement strict entre organisations
- Marque personnalisée par filiale
- Évaluation consolidée du groupe
- Extranet avec adresse propre par site
Exemple de structure
Sécurité
Une protection qui résiste à un test d'intrusion
Ce n'est pas une promesse : ce sont des contrôles mis en place. Et là où il nous manque quelque chose, nous le disons.
Chiffrement d'enveloppe par organisation
Chaque organisation conserve ses fichiers avec sa propre clé dans un stockage privé. Même le fournisseur de stockage n'accède pas au contenu.
Cloisonnement entre organisations
Aucune donnée ne passe de l'une à l'autre. Chaque requête est limitée au locataire de la session, y compris celles que fait l'IA.
Contrôle d'accès par rôle
Profil → privilège → ressource, avec séparation des tâches par conception et traçabilité de chaque accès.
Sessions et supervision
Jetons de courte durée, journalisation des accès et incidents et alertes en cas de comportement anormal.
Défense OWASP Top 10
Requêtes paramétrées, politique de contenu stricte et protection contre XSS, CSRF et IDOR.
Infrastructure du fournisseur
Nous opérons sur un hébergement certifié SOC 2 et ISO 27001 et héritons de ses contrôles physiques et opérationnels.
Fiche pour les questionnaires de tiers
Vos clients OIV et bancaires sont tenus d'évaluer leur chaîne de fournisseurs. Voici ce dont ils ont besoin de notre part, publié pour que vous n'ayez pas à le demander.
| Modèle de service | SaaS multi-locataire avec cloisonnement strict par organisation |
| Localisation des applications et des données | Centre de données du fournisseur d'hébergement, certifié SOC 2 et ISO 27001 |
| Chiffrement au repos | Chiffrement d'enveloppe avec clé par organisation, en stockage privé |
| Chiffrement en transit | TLS sur toutes les connexions |
| Contrôle d'accès | RBAC par profil, privilège et ressource, avec séparation des tâches |
| Journalisation et supervision | Traçabilité des accès et des incidents, alertes en cas de comportement anormal |
| Développement sécurisé | Requêtes paramétrées, politique de contenu stricte, défenses OWASP Top 10 |
| Sauvegardes et reprise | Politique de sauvegarde et de reprise documentée, à compléter par des RPO et RTO engagés |
| Sous-traitants ultérieurs | Liste disponible sous accord, avec contrat de sous-traitance en vigueur |
| Conservation et suppression | Définies par le client ; export de l'historique au format d'audit à la fin |
| Notification des incidents | Au client et, le cas échéant, à l'ANCI dans le délai légal |
Face au marché
Où nous gagnons et où pas encore
Un tableau avec « oui » sur toutes ses propres lignes n'est pas une information, c'est de la publicité. Voici les lignes où nous perdons.
| Critère | BRAINLOF | GRC international | GRC local | Cabinet de conseil | Tableurs |
|---|---|---|---|---|---|
| Modélise la lettre de la loi chilienne | Oui | Partiel | Oui | Oui | Non |
| Référentiels sectoriels (santé, mines, CMF, CNA) | Oui | Non | Limité | Oui | Non |
| Fonctions opérationnelles à forte utilisation intégrées | 24 | Peu | Documentaire | N/A | Non |
| Couche opérationnelle (actifs, signature, Gantt, QR, CRM) | Oui | Non | Non | Non | Non |
| Atteint la personne concernée (portail, ARCO, extranet) | Oui | Non | Non | Non | Non |
| Identité biométrique propre | Oui | Non | Non | Non | Non |
| Multi-organisation avec une marque par filiale | Oui | Partiel | Non | Non | Non |
| Outils pour que les personnes gouvernent l'IA | Oui | Émergent | Certification | Projet | Non |
| Intégrations natives (cloud, IdP, SIEM) | En cours | Étendue | Limitée | N/A | Non |
| Authentification unique (SSO) | Dans la feuille de route | Oui | Variable | N/A | Non |
| Base installée et références | Débutante | Milliers | Dizaines | Large | N/A |
| Réseau de partenaires certifiés au Chili | Oui | Non | Non | Propre | Non |
| Laisse une capacité installée | Oui | Oui | Oui | Non | Fragile |
Comparaison indicative par catégories de solution, à partir d'informations publiques à ce jour. Elle n'implique ni affiliation ni parrainage ; les marques appartiennent à leurs propriétaires respectifs.
Méthodologie
Construite sur les référentiels de référence mondiaux
ISO 27001 et 27005, NIST CSF, CIS Controls, ISO 9001 et 45001, Normes Chiliennes et les lois 21.719, 21.663 et 20.584. LOF dispose de consultants aux certifications individuelles qui appuient chaque mise en œuvre.
Comment on souscrit
Modulaire, par couches.
Le périmètre se définit par référentiels, structure, modules et verticale — et la proposition s'ajuste à ce dont vous avez réellement besoin.
Noyau de conformité
Moteur multinorme, RAT, canal ARCO, consentement, risques, incidents, actifs critiques, documents chiffrés et veille réglementaire. C'est le socle, pas une offre supérieure.
Modules d'opération et modules avancés
CRM, planification, personnes, campagnes, tiers, signature électronique, biométrie, extranet et IA complète. Ils s'ajoutent et se retirent selon ce que vous utilisez.
Verticale sectorielle
Le référentiel de votre secteur chargé, avec des modèles de preuve et une mise en service accompagnée.
Conseil et mise en œuvre
Diagnostic d'écarts, périmètre du système, analyse des risques, chargement des référentiels, migration des preuves, mise en service et formation — assurés par le réseau de partenaires certifiés dans chaque domaine, en travaillant dans votre propre plateforme et non dans un rapport à part.
Solutions
Chaque capacité résout quelque chose de concret et alimente les autres
Ce n'est pas une boîte à outils dépareillée. Chaque solution fonctionne seule et, ce faisant, transmet des données aux autres et au moteur de conformité. Ouvrez chacune pour voir ce qu'elle comprend et quelle preuve elle laisse.
De l'actif au risque, du risque à la preuve
Des solutions qui partagent la même donnée
L'équipement que vous enregistrez dans les actifs est celui qui apparaît dans le risque, dans le contrat du fournisseur et dans la preuve de l'accréditation. L'enregistrer une fois, c'est ce qui fait que se conformer n'est pas un travail en plus.
Une seule donnée, trois usages
L'équipement médical que vous enregistrez dans les actifs est le même qui apparaît dans le risque, dans le contrat du fournisseur, dans le plan de maintenance et dans la preuve de l'accréditation. L'enregistrer une fois, c'est ce qui fait que la conformité n'est pas un travail en plus.
Intelligence artificielle
Trois couches : l'IA qui vous aide, celle qui sert et celle que votre organisation contrôle
La plupart des plateformes de conformité ont ajouté un chat par-dessus. Ici l'IA est découplée de la logique métier mais à l'intérieur du même cloisonnement — ni l'utilisateur ni le modèle n'accèdent à des données hors du locataire et du rôle de la session — et chaque action est attribuée à la personne qui l'a autorisée.
Couche 1
L'IA qui vous aide à vous conformer
Là où un cabinet facture des semaines, la plateforme livre en minutes, avec le contexte de votre propre organisation.
- Rédige politiques, procédures et procès-verbaux
- Évalue contrôle par contrôle face au référentiel choisi
- Vision sur documents : lit, extrait et classe
- Détection par règles fixes et auditables sur vos propres données
- Transforme les constats en risques proposés qu'une personne accepte, modifie ou écarte
- Priorise les écarts et bâtit le plan de remédiation avec des responsables
- Assistant conversationnel et vocal, toujours sous le rôle de celui qui l'utilise
- Assistant de plateforme qui guide la configuration sans accéder à vos données
Couche 2
Des agents qui servent
Plusieurs agents spécialisés orchestrés sur vos données, servant 7×24 : l'un reçoit, d'autres résolvent, un supervise et un autre enregistre la preuve.
- Prise de rendez-vous, admissions, démarches et demandes
- Canal ARCO assisté avec vérification d'identité
- Première ligne d'incidents avec l'horloge de l'ANCI qui tourne
- Évaluation et suivi des fournisseurs
- Service 24×7, sans équipes de garde, sans files d'attente et sans horaires ouvrables
- Escalade vers une personne avec le contexte complet
Couche 3
Le contrôle reste dans votre entreprise
La Loi 21.719 encadre les décisions automatisées et l'ISO 42001 fixe la norme. Aucune des deux ne demande quoi que ce soit à un modèle : elles demandent des comptes à une personne de votre organisation. Notre travail est de lui donner le lieu où les rendre.
- Un responsable désigné pour chaque système d'IA, avec son périmètre
- Inventaire des systèmes d'IA utilisés par l'organisation
- Analyse d'impact et de biais, validée par qui de droit
- Seuils d'autonomie : ce que le modèle décide et ce qu'une personne signe
- Journal des décisions automatisées et du droit d'opposition de la personne concernée
- Référentiel ISO 42001 sur le même moteur multinorme
Gouvernez l'IA
Quand un modèle décide au sujet d'une personne, quelqu'un doit en répondre
La gouvernance de l'IA n'est pas une fonction logicielle : c'est un ensemble de décisions humaines — qui autorise chaque système, jusqu'où il peut aller seul, qui relit ses résultats et qui répond devant la personne concernée. Nous ne prenons pas ces décisions à votre place : nous vous donnons le lieu où les prendre, les consigner et les démontrer, avec le même moteur multinorme qui gère déjà vos autres obligations.
Pourquoi cela compte maintenant et pas dans deux ans
Toute organisation ayant introduit de l'IA en admission, en recrutement, en scoring ou en relation client prend des décisions automatisées sur des personnes. Sous la Loi 21.719, cela exige une base légale, l'information de la personne concernée et un droit d'opposition — et cela exige quelqu'un capable d'expliquer la décision, et non un fournisseur à qui la demander. C'est une obligation nouvelle pour laquelle presque personne n'a d'outil, et le seul cas où avoir l'IA à l'intérieur et le moteur de conformité à l'intérieur est le même avantage.
Orchestration
Quatre rôles, une seule conversation pour l'utilisateur
La personne concernée parle une fois. Derrière, les agents se passent le dossier selon le besoin, sans sortir du cloisonnement de votre organisation ni du rôle assigné.
Rôle 01
Accueil
Répond à toute heure, tous les jours. Comprend ce dont la personne a besoin, l'identifie et décide quel agent convient. Par chat, voix ou portail aux couleurs de votre établissement.
Rôle 02
Spécialistes
Ils exécutent le flux concret : prendre rendez-vous, admettre, traiter, répondre à une demande ARCO ou ouvrir un incident.
Rôle 03
Supervision
Vérifie la réponse face aux règles définies par votre organisation et escalade vers une personne quand le cas dépasse le seuil. Ce seuil est fixé par votre équipe, pas par le modèle.
Rôle 04
Conformité
Enregistre la base légale, le consentement et la traçabilité dans le RAT. Transforme le service en preuve sans que personne ne la documente après coup.
Jusqu'où va un agent
Les agents fonctionnent dans la plateforme sur notre propre moteur de gestion d'agents, et sont configurés par verticale avec les flux de chaque établissement. Un agent ne prend pas de décisions cliniques, financières ni disciplinaires : il exécute les flux définis par votre équipe, respecte le cloisonnement et le consentement, et escalade vers une personne tout ce qui dépasse le seuil.
Face à un chatbot
Répondre n'est pas résoudre, et résoudre n'est pas pouvoir le prouver
| Critère | BRAINLOF Agents | Chatbot / SVI | Agent sur suite générique | Centre d'appels externe |
|---|---|---|---|---|
| Règle la démarche complète | Oui | Non | Partiel | Oui |
| Sert et résout 24×7 | Oui | Répond, ne résout pas | Partiel | Par équipes |
| Laisse une preuve avec base légale et consentement | Oui | Non | Non | Non |
| Opère sur les données de l'organisation, cloisonnées | Oui | Limité | Cela dépend | Il les exporte |
| Consigne dans le RAT ce qu'il traite | Oui | Non | Non | Non |
| Escalade vers une personne avec le contexte complet | Oui | Non | Partiel | Oui |
| Intégrations avec des systèmes tiers | En cours | Larges | Larges | N/A |
| Base installée et références | Débutante | Élevée | Élevée | Élevée |
Les deux dernières lignes sont de vraies faiblesses face à des fournisseurs présents depuis des années, et elles sont annoncées dans la conversation commerciale, pas après.
Verticales
Votre secteur n'a pas besoin d'un modèle générique
Chaque verticale arrive avec son référentiel réglementaire chargé, ses modèles de preuve et sa mise en service accompagnée. C'est la couche qu'aucune suite internationale n'amortit sur un marché de la taille du marché chilien.
Verticale Santé
Trois pièces qui n'en font plus qu'une
L'extranet du patient, les agents de service et le référentiel de cybersécurité et de protection des données s'intègrent, parce qu'en santé ils ne fonctionnent pas séparément : la personne qui exerce un droit ARCO est le même patient qui prend rendez-vous, et la donnée qui l'identifie est de catégorie particulière.
L'établissement opère ; le dossier d'accréditation se monte tout seul
Dossier patient informatisé, télémédecine, consentement du patient et données de santé en catégorie particulière : chaque prise en charge laisse l'enregistrement que l'accréditation et la Loi 21.719 demandent séparément.
Référentiel chargé
Accréditation de la Superintendencia
Normes pour les établissements, avec une preuve associée à chaque caractéristique évaluée et un responsable pour chacune.
Référentiel chargé
Loi 20.584 et dossier patient
Droits et devoirs du patient, confidentialité du dossier patient informatisé et traçabilité des accès aux données de santé.
Référentiel chargé
Télémédecine et réseau de soins
Établissements en réseau, consentement à distance et protection de la séance clinique à distance.
Opération
Extranet du patient
Portail aux couleurs de l'établissement, vérification biométrique, consentement et accès par QR code sur place.
Opération
Agents de service 24×7
Prise et confirmation de rendez-vous, admission et documents, canal ARCO assisté et suivi après la prise en charge — à toute heure, avec les flux de l'établissement. Le service ne dépend pas de l'amplitude horaire du cabinet.
Opération
Données sensibles et statut OIV
SMSI ISO 27001 et 27005, Loi 21.663 pour les établissements désignés, et données de santé en catégorie particulière sous la Loi 21.719.
Cas de référence
Construction d'un SMSI complet sous référentiel hybride CIS, NIST et ISO 27001 pour le CESFAM Cristo Vive, couvrant la réglementation de santé, la télémédecine et le dossier patient informatisé, y compris les lois 19.628, 21.719, 21.663, 20.584 et 21.459.
Enseignement supérieur : l'accréditation cesse d'être un projet tous les six ans
Une université vit le cycle à l'envers : elle fonctionne cinq ans puis consacre une année entière à reconstituer la preuve de ce qu'elle a fait. Cette verticale inverse cette logique — chaque critère de la CNA est rattaché à l'activité qui l'alimente, et le dossier se construit mois après mois.
Accréditation
CNA par dimension et critère
Institutionnelle et par formation, avec preuve associée, responsable et état pour chaque critère.
Données
Étudiants et candidats comme personnes concernées
Des dizaines de milliers de personnes concernées avec des finalités différentes : admission, vie étudiante, santé des étudiants et recherche, chacune avec sa base légale.
Structure
Campus, facultés et unités
La même structure à plusieurs niveaux qu'exige un dossier d'accréditation, avec consolidation vers le haut.
État réel de cette verticale
Le référentiel CNA est en construction, prévu pour 2027 avec la verticale minière. Un établissement peut opérer aujourd'hui sur le noyau, la Loi 21.719 et les référentiels ISO, et intégrer l'accréditation quand elle sera disponible sans migrer ni refaire la preuve accumulée.
Réseau et canal
Deux façons d'être du côté de BRAINLOF
Nous certifions des partenaires qui déploient : consultants et cabinets qui font fonctionner la norme dans la plateforme du client. Et nous concluons des accords de canal avec ceux qui intègrent : des réseaux qui apportent la plateforme à de nombreuses organisations à la fois. Un même partenaire peut être les deux, mais les accords se signent séparément parce que les conditions diffèrent.
Nous vous certifions pour que vous déployiez
Si vous faites déjà du conseil en sécurité, données, qualité ou réglementation sectorielle, nous vous formons et vous certifions sur la plateforme pour que vous livriez le projet complet avec elle à l'intérieur.
- Formation et attestation de certification par domaine
- Un environnement dédié pour vous entraîner et faire des démonstrations à vos clients
- Orientation de comptes selon votre spécialité et votre territoire
- Le projet se termine avec votre client en fonctionnement, pas avec un rapport remis
Nous intégrons des organisations à la plateforme
Cabinets avec un portefeuille, holdings qui gouvernent des filiales, et fédérations ou associations qui veulent relever le niveau de tous leurs adhérents d'un coup.
- Multi-organisation avec marque propre par filiale ou adhérent
- Conditions préférentielles et commission récurrente par organisation active
- Portail partenaire avec co-branding autorisé
Qui apporte quoi
Cabinets de conseil
Votre méthodologie, avec une plateforme derrière
Vous livrez le diagnostic et la mise en œuvre comme toujours, mais le client repart avec une capacité installée et vous avec un revenu récurrent au lieu d'un projet qui se termine.
Holdings
Gouvernance du groupe, autonomie par filiale
Vous consolidez la conformité de toutes les filiales sur un tableau de bord et chacune opère avec sa marque, ses données et sa propre clé de chiffrement.
Fédérations et associations
Relevez le niveau de tous vos adhérents
Un seul accord intègre des dizaines d'organisations à des conditions préférentielles. La fédération passe d'émettre des recommandations à fournir un outil.
Accord et certification
Votre équipe se certifie sur la plateforme et sur les référentiels qu'elle va mettre en œuvre.
Un portail à votre marque
Nous ouvrons l'organisation mère et le portail partenaire pour que vous y intégriez l'identité et le co-branding autorisé dont vous avez besoin.
Intégration des comptes
Chaque organisation de votre réseau entre cloisonnée, avec son référentiel, sa marque et ses couleurs, sa structure et son propre plan.
Appui facultatif du réseau pour votre canal.
Service 01
Conseil
Le travail de jugement qu'aucun logiciel ne remplace : comprendre l'organisation, interpréter la norme et décider quels contrôles s'appliquent et avec quel périmètre.
- Diagnostic d'écarts face au référentiel applicable
- Périmètre du système de management et déclaration d'applicabilité
- Analyse des risques et définition du plan de traitement
- Cartographie des données, finalités et bases légales
- Préparation à l'accréditation ou à la certification
Service 02
Mise en œuvre
Laisser le système en fonctionnement dans la plateforme, avec les équipes du client qui l'utilisent. C'est ce qui sépare une licence active d'un client qui renouvelle.
- Configuration de la structure, des filiales, des unités et des rôles
- Chargement des référentiels, contrôles, actifs et fournisseurs
- Migration des preuves et de la documentation existantes
- Mise en service du RAT, du canal ARCO et du registre des incidents
- Formation de l'équipe et passation de l'exploitation
Comment nous certifions nos partenaires
Vous justifiez de votre domaine
Vous présentez les certifications que vous détenez déjà en sécurité, données, qualité, sécurité au travail ou réglementation sectorielle. Cela définit dans quelles verticales vous pouvez prendre des comptes.
Nous vous formons sur la plateforme
Formation sur le moteur multinorme, le chargement des référentiels, le RAT, le canal ARCO et la production de preuves, avec un environnement dédié pour vous entraîner et faire des démonstrations à vos clients.
Vous obtenez l'accréditation
Évaluation et visibilité comme partenaire certifié par domaine, que vous pouvez montrer à vos clients et qu'ils peuvent vérifier sur notre site.
Vous prenez des comptes et vous recertifiez
Nous orientons des comptes selon votre spécialité et votre territoire. L'accréditation se renouvelle quand les référentiels changent, pour que votre équipe ne reste pas en retard sur la norme.
Annuaire des partenaires certifiés
Public et vérifiable : le client contrôle l'attestation avant de signer, et le partenaire gagne en visibilité en se certifiant. À compléter avec le réseau réel.
| Partenaire | Domaines certifiés | Verticale | Territoire | Attestation |
|---|---|---|---|---|
| Cabinet exemple A | ISO 27001 · ISO 27005 · Loi 21.719 | Santé | Région métropolitaine et Valparaíso | Valable jusqu'en 2027 |
| Cabinet exemple B | NIST CSF · CIS · Loi 21.663 | OIV et secteur public | National | Valable jusqu'en 2027 |
| Consultant exemple C | ISO 9001 · ISO 45001 · DS 132 | Mines | Antofagasta | En recertification |
Domaines dans lesquels nous certifions
À compléter avec le détail réel du programme.
Ce que nous mesurons, et ce que nous ne mesurons pas
Un accord signé n'est pas une organisation intégrée. Le programme s'évalue aux organisations actives dans votre réseau, pas aux conventions annoncées — et c'est ainsi que nous le rapportons.
Diagnostic gratuit
À quel point êtes-vous exposé à la Loi 21.719 ?
Quatre questions. À la fin, vous voyez votre niveau d'exposition et les écarts qu'un contrôleur regarderait en premier. Sans rien installer et sans engagement.
1. Tenez-vous un Registre des Activités de Traitement à jour ?
2. Comment les personnes concernées exercent-elles leurs droits aujourd'hui ?
3. Pouvez-vous prouver quand un contrôle a été appliqué et par qui ?
4. Utilisez-vous l'IA dans des processus qui touchent des personnes (admission, recrutement, scoring) ?
Ce que vous recevez
Une carte des écarts, pas une brochure
Le rapport liste vos écarts priorisés par risque de sanction, avec l'article qui les impose et la preuve qu'il faudrait produire pour les combler.
À quoi cela sert ensuite
C'est l'ordre du jour de la première réunion
Si vous décidez d'échanger avec nous, nous ne commençons pas par une présentation produit : nous commençons par vos propres écarts à l'écran.
Accès à la plateforme
Comment voulez-vous entrer ?
Il y a deux portes différentes, parce que ce sont deux mondes différents : l'équipe qui fait fonctionner l'organisation de l'intérieur, et les personnes que cette organisation sert.
Je suis utilisateur d'une organisation
Entrée de l'équipe interne : administrateurs et utilisateurs qui exploitent les modules selon leur profil et leur niveau dans la structure.
- Votre accès respecte votre rôle : vous ne voyez que les données qui vous reviennent
- Chaque session est enregistrée comme preuve du contrôle d'accès
Je suis fournisseur, adhérent ou abonné
Extranet de services : accédez au portail aux couleurs de votre établissement pour vos démarches, documents, vérification d'identité et services ouverts.
- Utilisez le lien à la marque que votre établissement vous a remis
- Vous pouvez exercer vos droits sur vos données depuis ce même portail
Vous avez perdu le lien de votre établissement ?
Chaque filiale a sa propre adresse d'extranet, avec son logo et ses couleurs. Si vous ne l'avez pas sous la main, demandez-le à l'organisation qui vous accompagne : nous ne pouvons pas le fournir, car le portail et ses utilisateurs lui appartiennent.
Ressources
Ce qui arrive, quand, et quoi faire avant
Le calendrier réglementaire chilien a des dates fixes et des conséquences différentes selon qui vous êtes. Voici ce qui doit être prêt, sans frais et sans inscription préalable.
Calendrier réglementaire
Déjà en vigueur — Loi 21.663, Cadre de Cybersécurité
Obligations exigibles pour les services essentiels et les Opérateurs d'Importance Vitale : SMSI, responsable cybersécurité, gestion des risques et signalement des incidents à l'ANCI en trois heures. Amendes jusqu'à 40 000 UTM.
Juillet 2026 — Liste définitive des OIV
L'ANCI a clos le premier processus de désignation. Les établissements désignés ont des obligations renforcées dès à présent, sans période d'adaptation.
1er décembre 2026 — Loi 21.719 pleinement applicable
L'Agence de Protection des Données Personnelles entre en fonction, avec le pouvoir d'enquêter d'office, de sanctionner jusqu'à 20 000 UTM, d'ordonner la suspension du traitement et de publier un registre national des sanctions.
1er décembre 2027 — Fin du délai de grâce pour les petites entreprises
Pendant les douze premiers mois, elles reçoivent un avertissement écrit au lieu d'une amende pour leurs premières infractions. Ensuite, le régime de sanctions s'applique pleinement.
Guides à télécharger
Guide
Checklist du RAT
Quels champs la Loi 21.719 exige, comment recenser vos activités de traitement et les erreurs qui apparaissent à la première revue.
Guide
Les 90 premiers jours du responsable des données
Un plan à 30, 60 et 90 jours pour qui vient de prendre le rôle : quoi recenser, quoi documenter et dans quel ordre.
Guide
Preuve minimale devant l'ANCI
Ce qui est demandé dans un signalement d'incident, comment court le délai de trois heures et quels éléments il faut avoir avant que cela n'arrive.
Alertes réglementaires
Nous vous prévenons quand la règle change
Un courriel quand une résolution est publiée, qu'un délai change ou qu'un référentiel qui vous concerne est mis à jour. Sans fréquence fixe : seulement quand il y a quelque chose à faire. C'est d'ailleurs exactement ce que la plateforme fait à l'intérieur.
Contact
Nous vous montrons la plateforme avec votre propre réalité
La démonstration n'est pas un tour des fonctionnalités : nous chargeons un de vos processus réels et vous voyez quelle preuve est laissée quand quelqu'un l'exécute.
Coordonnées de l'entreprise
| Raison sociale | LOF Limitada |
| Marque | BRAINLOF · lofconsultoria.com |
| Adresse | Santiago du Chili |
| Courriel commercial | info@lofconsultoria.com |
| Droits sur vos données | info@lofconsultoria.com |
| Horaires d'ouverture | Du lundi au vendredi, 9h00 à 18h00 |
Le RUT et le téléphone sont complétés avant publication : ils sont exigés dans les évaluations techniques d'appels d'offres.
Loi 21.719
Canal des droits
Exercez vos droits sur les données personnelles traitées par LOF Limitada : accès, rectification, suppression ou effacement, opposition, portabilité et limitation. Nous répondons dans le délai légal.
Nous demandons votre RUT uniquement pour vérifier votre identité. Si vos données sont traitées par une organisation qui utilise BRAINLOF, exercez vos droits auprès de cette organisation depuis son propre portail : ce canal est celui de LOF Limitada en tant que responsable du traitement.